Košík (0)


Vypredané
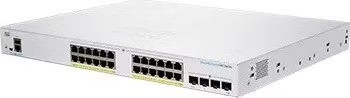
Cisco switch CBS250-24P-4G (24xGbE,4xSFP,24xPoE+,195W,fanless) - REFRESH
Kód produktu: 1608074
263,43 €
Vypredané


Záruka bezpečného nákupu
Obsah balenia
- 1x Hlavný produkt
- 1x Napájací adaptér
- 1x Užívateľská príručka
- 1x Záručný list
Popis produktu
Cisco switch CBS250-24P-4G - OŽIVENIE
CISCO REFRESH sú repasované produkty, ktoré spoločnosť CISCO dodáva s certifikáciou kvality, zárukou a servisnou podporou odpovedajúcou ekvivalentnému novému produktu
Rad Cisco Business 250 predstavuje novú generáciu cenovo dostupných inteligentných switchov, ktoré kombinujú vysoký sieťový výkon, zabezpečenie a spoľahlivosť s komplexnou sadou sieťových funkcií potrebných pre spoľahlivú sieť malých firiem.
Záruka platná do End of Support 31. 10. 2029. Oznámenie End of Life pre CISCO CBS250 Stránky produktu: CBS250-24P-4G Rýchly sprievodca štartom: Rýchly sprievodca štartom| Kapacita prepínania (Všetky switche sú s prenosovou rýchlosťou wire-speed a nekolidujúce) | |
| Rýchlosť smerovania v miliónoch paketov za sekundu (mpps; 64-bajtové pakety) | 41,66 |
| Kapacita prepínania v Gbit/sec (Gbps) | 56 |
| Prepínanie vrstvy 2 | |
| Spanning Tree Protocol (STP) | Podpora štandardu 802.1d pre stromovú topológiu Rýchle zbližovanie pomocou 802.1w (Rapid Spanning Tree Protocol [RSTP]), povolené podľa predvolieb Viacnásobné inštancie stromu pomocou 802.1s (MSTP); podporuje sa 8 inštancií Per-VLAN Spanning Tree Plus (PVST+); podporuje sa 126 inštancií Ryhlé PVST+ (RPVST+); podporuje sa 126 inštancií |
| Portové zoskupenie / linková agregácia | Podpora IEEE 802.3ad Link Aggregation Control Protocol (LACP) Až 4 skupiny Až 8 portov na skupinu s 16 kandidátskymi portami pre každú (dynamicky) 802.3ad Link Aggregation Group (LAG) |
| VLAN | Podpora až 255 aktívnych VLAN naraz Základné na porte a tagované VLAN 802.1Q Management VLAN Guest VLAN |
| Vozový VLAN | Vozný prenos je automaticky priradený do hlasovej VLAN a spracovávaný s vhodnou úrovňou QoS. Vozový Discovery Protocol (VSDP) zabezpečuje bezdotykové nasadenie hlasových koncových zariadení a ovládacích prvkov volania v celom sieti |
| Protokoly GVRP a GARP | Protokoly pre automatické propagovanie a konfiguráciu VLAN v mostovej doméne |
| Snooping IGMP (verzie 1, 2 a 3) | Internet Group Management Protocol (IGMP) obmedzuje pásmo náročný multicastový prenos na požadovateľov; podporuje 255 multicastových skupín (viacdômové multicastovanie je tiež podporované) |
| IGMP querier | Používa sa na podporu Layer 2 multicast domény snooping switchov v neprítomnosti multicastového routéra |
| Blokovanie HOL | Prevencia Head-of-Line (HOL) blokovania |
| Zistenie slučiek | Poskytuje ochranu proti slučkám použitím zasielania multicastových paketov out of ports, na ktorých je povolené ochranu slučiek. Funguje nezávisle od STP. |
| Routing vrstvy 3 | |
| IPv4 Routing | Rýchle smerovanie IPv4 paketov Až 32 statických trás a 16 IP rozhraní |
| IPv6 Routing | Rýchle smerovanie IPv6 paketov |
| Rozhranie vrstvy 3 | Konfigurácia rozhrania vrstvy 3 na fyzickom porte, LAG, VLAN alebo slučkovom rozhraní |
| Neurčité smerovanie (CIDR) | Podpora CIDR |
| Relay DHCP na úrovni vrstvy 3 | Preposielanie DHCP prevádzky medzi IP doménami |
| Relay User Datagram Protocol (UDP) | Preposielanie broadcastových informácií medzi Layer 3 doménami pre zistenie aplikácií alebo relé Bootstrap Protocol (BootP)/DHCP paketov |
| Zabezpečenie | |
| Secure Sockets Layer (SSL) | SSL šifruje všetku HTTPS prevádzku, čo umožňuje bezpečný prístup k správcovskému GUI v prehliadači |
| Secure Shell (SSH) protokol | SSH je bezpečná náhrada za Telnet prevádzku. Secure Copy (SCP) tiež používa SSH. Podporované sú SSH v1 a v2. |
| IEEE 802.1X (autentifikátor) | Autentifikácia pomocou RADIUS, VLAN pre hostí, rež update a viacnásobné relácie |
| STP Guard proti slučkám vo vstupe | Poskytuje ďalšiu ochranu proti Layer 2 slučkám (STP slučkám) |
| Technológia zabezpečeného jadra (SCT) | Zabezpečuje, že switch bude prijímať a spracovávať správy správy a protokoly bez ohľadu na objem prenášaného trafficu |
| Systém na ochranu citlivých údajov (SSD) | Mekanizmus na bezpečné správovanie citlivých údajov (ako heslá, kľúče a podobne) na switche, ich publikovanie na iných zariadeniach a bezpečnú automatickú konfiguráciu. Prístup na zobrazenie citlivých údajov v čistej podobe alebo zakódovanej je riadený podľa nastavenej úrovne prístupu a spôsobu prístupu používateľa |
| Trusted sysémy | Trusted systémy poskytujú vysoko bezpečný základ pre produkty Cisco Obranne mechanizmy počas behu (Protectie miesta exekúcie [X-Space], Rozloženie adresného priestoru [ASLR], Zabudovaná kontrola veľkosti objektu [BOSC]) |
| Portová bezpečnosť | Možnosť zablokovať zdrojové MAC adresy na portoch a obmedziť počet naučených MAC adries |
| RADIUS | Podpora autentifikácie RADIUS na správu. Switch funguje ako klient. |
| Storm control | Broadcast, multicast a neznámy unicast |
| Prevencia DoS | Prevencia útokov typu Denial-of-Service (DoS) |
| Viacúrovňové oprávnenia používateľa v CLI | Úrovne oprávnení 1, 7 a 15 |
| Access Control Lists (ACLs) | Podpora do 512 pravidiel Zahodenie alebo limitovanie rýchlosti na základe zdrojovej a cieľovej MAC adresy, VLAN ID alebo IPv4 či IPv6 adresy, IPv6 flow label, protokolu, portu, Differentiated Services Code Point (DSCP)/IP precedence, TCP/UDP zdrojových a cieľových portov, 802.1p priority, Ethernet typu, ICMP paketov, IGMP paketov, TCP vlajky; ACL je možné použiť na vstupe aj výstupe Podpora časovo závislých ACL |
| QoS | |
| Úrovne priority | 8 hardvérových front |
| Plánovanie | Prísne priorita a vyvážené striedanie (WRR) radenie frontov podľa DSCP a triedy služby (802.1p/CoS) |
| Trieda služby | Základné na porte; VLAN priorita podľa 802.1p; IPv4/v6 s IP precedence/Type of Service (ToS)/DSCP; Differentiated Services (DiffServ); klasifikácia a pre-makenie ACL, dôveryhodná QoS |
| Limitovanie rýchlosti | Ingress policer; egress tvarovanie a riadenie rýchlosti; na základe VLAN, portu, flow |
| Prevencia zahltenia | Potrebný algoritmus pre prevenciu TCP zahltenia, aby sa znížilo a zabránilo globálnej synchronizácii straty TCP |
| Štandardy | |
| Štandardy | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | IPv6 Host Mode IPv6 cez Ethernet IPv6/IPv4 dual-stack Discovery IPv6 (ND) Automatická konfigurácia adresy IPv6 bez státu Zistenie maximálnej veľkosti prenosového MTU Duplikácia adresy DAD Internet Control Message Protocol (ICMP) verzia 6 IPv6 cez IPv4 sieť s podporou Intrasite Automatic Tunnel Addressing Protocol (ISATAP) USGv6 a IPv6 Gold Logo certifikované |
| QoS pre IPv6 | Pripravuje IPv6 pakety v hardvéri |
| ACL pre IPv6 | Zahŕňa IPv6 pakety s možnosťou znižovania alebo limitovania rýchlosti v hardvéri |
| Multicast Listener Discovery (MLD v1/2) snooping | Posiela IPv6 multicastové pakety iba požadovaným príjemcom |
| IPv6 aplikácie | Web/SSL, Telnet server/SSH, Ping, Traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), Simple Network Management Protocol (SNMP), Remote Authentication Dial-In User Service (RADIUS), Syslog, DNS klient, DHCP klient, DHCP autokonfigurácia |
| Podporované RFC pre IPv6 | RFC 4443 (ktorý ruší RFC 2463): ICMPv6 RFC 4291 (ktorý ruší RFC 3513): Štruktúra IPv6 adries RFC 4291: Štruktúra IPv6 adries RFC 2460: Špecifikácia IPv6 RFC 4861 (ktorý ruší RFC 2461): Discovery susedov pre IPv6 RFC 4862 (ktorý ruší RFC 2462): Bezstavová konfigurácia IPv6 adries RFC 1981: Path MTU Discovery RFC 4007: Architektúra IPv6 s rozsahom adresy RFC 3484: Mechanizmus výberu predvolenej adresy RFC 5214 (ktorý ruší RFC 4214): Tunelovanie ISATAP RFC 4293: Správa informácií o manažmente (MIB) IPv6: Textové konvencie a všeobecná skupina RFC 3595: Textové konvencie pre IPv6 Flow Label |
| Správa | |
| Cisco Business Dashboard | Podpora pre zabudovaný prieskumník pre Cisco Business Dashboard bežiaci na switche. Odstraňuje potrebu nastavovať samostatný hardvér alebo virtuálnu stroj pre Cisco Business Dashboard Probe na mieste. |
| Cisco Business mobilná aplikácia | Mobilná aplikácia pre Cisco Business Switch a Wireless produkty. Umožňuje nastaviť lokálnu sieť do niekoľkých minút a jednoduché riadenie na dosah ruky. |
| Cisco Network Plug and Play (PnP) agent | Riešenie Cisco Network Plug and Play poskytuje jednoduchú, bezpečnú, jednotnú a integrovanú možnosť pre uľahčenie nasadenia nových zariadení na pobočkách alebo kampusoch alebo pre aktualizácie konfigurácie existujúcich sietí. Riešenie ponúka jednotný prístup k konfigurácii Cisco routrov, switchov a bezdrôtových zariadení s takmer nulovým zásahom. Podpora Cisco PnP Connect |
| Webové používateľské rozhranie | Vstavaný konfiguračný nástroj pre jednoduchú konfiguráciu zariadenia cez prehliadač (HTTP/HTTPS). Podpora konfigurácie, sprievodcov, systémovej panel, údržby systému a monitorovania Základný a pokročilý režim pre maximálnu prevádzkovú efektívnosť |
| SNMP | Podpora SNMP verzie 1, 2c a 3 s podporou trapov a SNMP v3 User-based Security Model (USM) |
| Vzdialené monitorovanie (RMON) | Integrovaný agent RMON podporuje 4 skupiny RMON (história, štatistiky, alarmy a udalosti) pre zvýšené riadenie, monitorovanie a analýzu prenosu |
| Dual-stack IPv4 a IPv6 | Koexistencia oboch protokolových zásobníkov na uľahčenie migrácie |
| Firmware upgrade | Aktualizácia cez web prehliadač (HTTP/HTTPS) a TFTP a aktualizácia cez SCP bežiaci na SSH Dvojité obrazy pre spoľahlivé aktualizácie firmvéru |
| Mirrorovanie portov | Prevádzka na jednom porte môže byť zrkadlovo prenesená na iný port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 4 zdrojové porty môžu byť zrkadlovo prenesené na jeden cieľový port |
| Mirrorovanie VLAN | Prevádzka z VLAN môže byť zrkadlovo prenesená na port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 4 zdrojové VLAN môžu byť zrkadlovo prenesené na jeden cieľový port |
| DHCP (možnosti 12, 59, 60, 66, 67, 125, 129 a 150) | Možnosti DHCP umožňujú presnejšiu kontrolu z centrálneho bodu (DHCP server), na získanie IPv4 adresy, automatickej konfigurácie (sťahovania konfigurácie a obrázkov), DHCP Relay a hostname |
| Secure Copy (SCP) | Bezpečný prenos súborov medzi a z switchu |
| Automatická konfigurácia sťahovaním súborov SCP | Umožňuje masové nasadenie s ochranou citlivých údajov |
| Textové konfiguračné súbory | Konfiguračné súbory je možné upravovať pomocou textového editora a sťahovať do iného switchu, čo uľahčuje hromadné nasadenie |
| Smartports | Zjednodušená konfigurácia QoS a bezpečnostných funkcií |
| Auto Smartports | Automaticky aplikuje inteligenciu poskytovanú rolami Smartports na port na základe objavenie zariadení cez Cisco Discovery Protocol alebo LLDP-MED. Uľahčuje bezdotykové nasadenie. |
| Textové zobrazenie CLI | Skriptovateľné CLI. Podpora kompletného CLI ako aj menu-based CLI. Úrovne oprávnení používateľa 1, 7 a 15 sú podporované pre CLI. |
| Lokálne jazykové nastavenia | Lokalizácia GUI a dokumentácie do viacerých jazykov |
| Prístupové bannery | Konfigurovateľné viaceré bannery pre webové aj CLI rozhranie |
| Iné správy | Traceroute; správa cez jedno IP; HTTP/HTTPS; RADIUS; mirrorovanie portov; aktualizácia TFTP; DHCP klient; SNTP; diagnostika kábla; Ping; syslog; klient Telnet (podpora SSH); automatické nastavenia času z riadiacej stanice |
| Zelená (energetická úspora) | |
| Detekcia energie | Automatické vypnutie napájania na RJ-45 porte pri detekcii link down. Aktívny režim sa obnoví bez straty paketov, keď switch detekuje, že link je aktívny |
| Detekcia dĺžky kábla | Prispôsobí intenzitu signálu podľa dĺžky kábla. Znižuje spotrebu energie na kratších kábloch |
| EEE kompatibilita (802.3az) | Podpora IEEE 802.3az na všetkých kovoových portoch Gigabit Ethernet |
| Vypnutie LED diód na porte | LED diódy môžu byť manuálne vypnuté na úsporu energie |
| Časovo závislý režim portu | Link môže byť aktívny alebo neaktívny podľa zvoleného režimu (keď je port sprístupnený správou) |
| Časovo závislé PoE | PoE napájanie sa môže zapnúť alebo vypnúť podľa zvoleného režimu na úsporu energie |
| Všeobecne | |
| Kazetové rámce | Veľkosť rámca až 9K bajtov. Predvolená MTU je 2K bajtov |
| MAC tabuľka | 8K adries |
| Discovery | |
| Bonjour | Switch sa inzeruje pomocou protokolu Bonjour |
| Link Layer Discovery Protocol (LLDP) (802.1ab) s rozšíreniami LLDP-MED | Protokol Discovery vrstvy linkov (LLDP) umožňuje switchu zverejniť svoju identifikáciu, konfiguráciu a kapacity susedným zariadeniam, ktoré uchovávajú tieto údaje v MIB. LLDP-MED je rozšírenie LLDP, ktoré pridáva rozšírenia pre IP telefóny |
| Cisco Discovery Protocol | Switch sa inzeruje pomocou Cisco Discovery Protocol. Zároveň zistuje pripojené zariadenia a ich vlastnosti pomocou Cisco Discovery Protocol |
| Napájanie cez Ethernet | |
| 802.3at PoE+ a 802.3af PoE dodávané cez akýkoľvek RJ-45 port v rámci stanoveného rozpočtu výkonu | Nasledujúce switche podporujú 802.3at PoE+, 802.3af a Cisco pôvodný (legacy) PoE. Maximálny výkon 30,0 W pre akýkoľvek port 10/100 alebo Gigabit Ethernet, pokiaľ nedosiahne PoE rozpočet switchu. Celkový dostupný výkon pre PoE pre switch je nasledovný: |
| Vyhradený výkon pre PoE | 195 W |
| Počet portov podporujúcich PoE | 24 |
| Hardvér | |
| Spotreba energie | |
| Systémová spotreba energie | 110V=34.42W 220V=33.09W |
| Spotreba energie (s PoE) | 110V=239.7W 220V=236.4W |
| Zahrievanie (BTU/hr) | 820.28 |
| Porty | |
| Celkový počet systémových portov | 28 Gigabit Ethernet |
| RJ-45 porty | 24 Gigabit Ethernet |
| Combo porty (RJ-45 + SFP) | 4 SFP |
| Port konzoly | Standardný port Cisco RJ45 pre konzolu |
| USB slot | USB Type-A slot na prednej strane switchu pre jednoduchú správu súborov a obrázkov |
| Tlačidlá | Reset tlačidlo |
| Typ kábla | Nestriedaný Twisted Pair (UTP) kategórie 5e alebo lepší pre 1000BASE-T |
| LED diódy | Systém, Link/Act, PoE, Speed |
| Flash pamäť | 256 MB |
| CPU | 800 MHz ARM |
| DRAM | 512 MB |
| Paketový buffer | |
| Buffer paketov | 1,5 MB |
| Podporované SFP moduly | |
| MGBSX1 | Multimódové vlákno |
| MGBLX1 | Jednorázové vlákno |
| MGBLH1 | Jednorázové vlákno |
| MGBT1 | UTP kategória 5 |
| GLC-SX-MMD | Multimódové vlákno |
| GLC-LH-SMD | Jednorázové vlákno |
| GLC-BX-U | Jednorázové vlákno |
| GLC-BX-D | Jednorázové vlákno |
| GLC-TE | UTP kategória 5e |
| Prostredie | |
| Rozmery jednotky (W x D x H) | 445 x 299 x 44 mm (17.5 x 11.77 x 1.73 in) |
| Hmotnosť jednotky | 3.53 kg (7.78 lb) |
| Napájanie | 100 až 240V 50 až 60 Hz, vnútorné, univerzálne |
| Certifikácie | UL (UL 62368), CSA (CSA 22.2), CE značka, FCC Časť 15 (CFR 47) Trieda A |
| Prevádzková teplota | 23° až 122°F (-5° až 50°C |
| Ukladacia teplota | -13° až 158°F (-25° až 70°C) |
| Prevádzková vlhkosť | 10% až 90%, relatívna, bez kondenzácie |
| Ukladacia vlhkosť | 10% až 90%, relatívna, bez kondenzácie |
| Akustický hluk a priemerný čas medzi poruchami (MTBF) | |
| Fan (počet) | Bezchladenie |
| Akustický hluk | N/A |
| MTBF pri 25°C (hodín) | 698220 |
| Záruka | |
| Balenie | |
| Obsah balenia | Cisco Business 250 Series Smart Switch Napájací kábel Sada na montáž Rýchly sprievodca štartom |
Popis produktu bol preložený pomocou umelej inteligencie a môže obsahovať nepresnosti.