Košík (0)


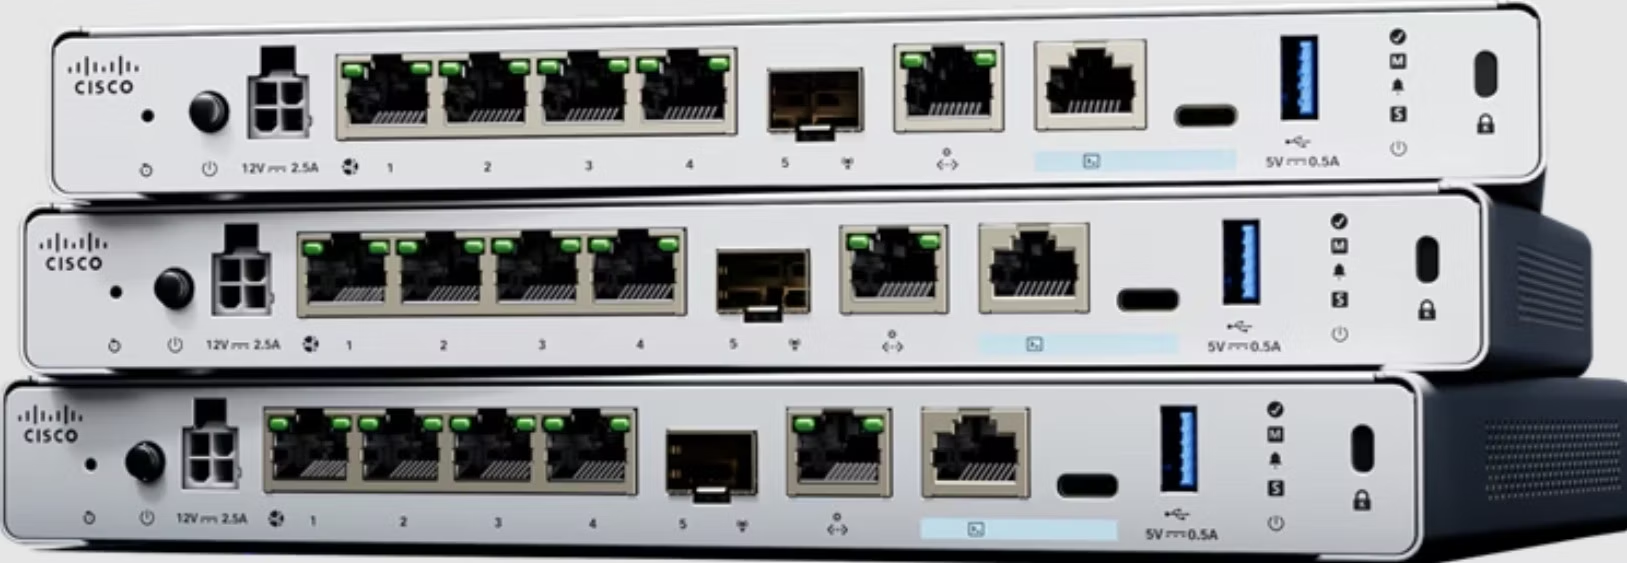
Cisco Secure Firewall 220 Appliance,Threat Defense
Skladom


Obsah balenia
- 1x Hlavný produkt
- 1x Napájací adaptér
- 1x Užívateľská príručka
- 1x Záručný list
Popis produktu
CSF220-TD-K9
Popis produktu
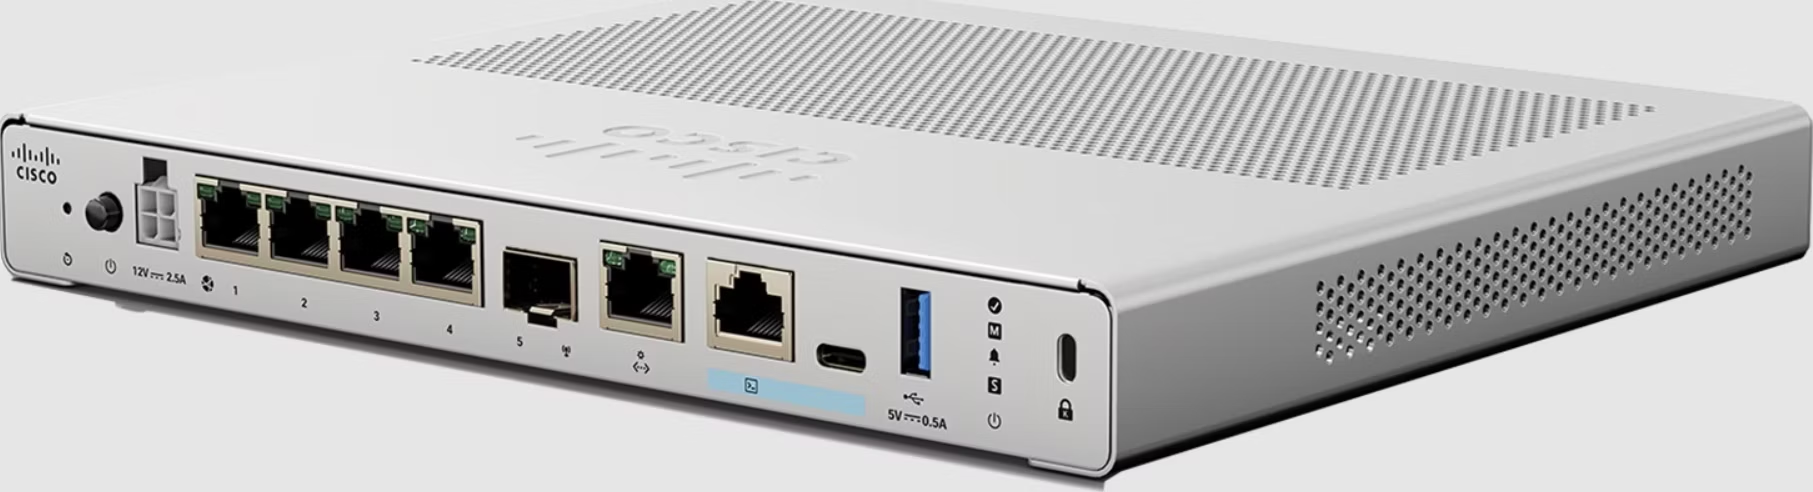
* Produkt: Cisco Secure Firewall 220 Appliance s operačným systémom Threat Defense
* Rad: Cisco Secure Firewall 200 Series
* Určenie: Next-generation firewall pre malé a stredné pobočky, distribuované siete a prostredie s vyššími bezpečnostnými nárokmi
Softvér a bezpečnostné funkcie
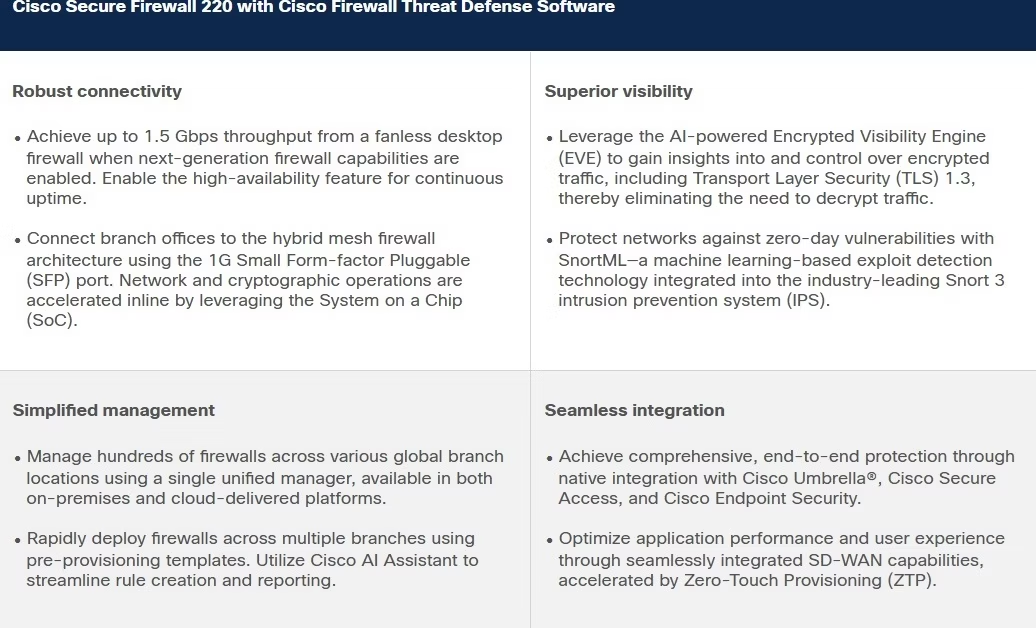
* Operačný systém: Cisco Firepower Threat Defense (FTD)
* Typ firewallu: Next-generation firewall (NGFW)
* Prevencia hrozieb: Integrované IPS/IDS založené na technológii Snort
* Viditeľnosť aplikácií : Application Visibility and Control (AVC)
* Viditeľnosť šifrovanej prevádzky: Encrypted Visibility Engine (EVE)
* Filtrovanie prevádzky: Podpora URL filtrovanie a užívateľské identifikácie
* VPN funkcie: IPsec VPN, vzdialený prístup
* Dostupnosť: High Availability Active/Standby
Výkon (FTD)
* Firewall + AVC: 1,5 Gbps
* AVC + IPS: 1,5 Gbps
* NGFW (FW + AVC + IPS): 1,5 Gbps
* IPsec VPN priepustnosť: 1,2 Gbps
* TLS dešifrovanie: 0,7 Gbps
Škálovanie a kapacita
* Maximálny počet súbežných session: 30 000
* Nové spojenia za sekundu: 6 000
* Maximálny počet VPN peerov: 50
* Multi-inštancia: Nepodporované
* Clustering: Nepodporované
Sieťové rozhrania
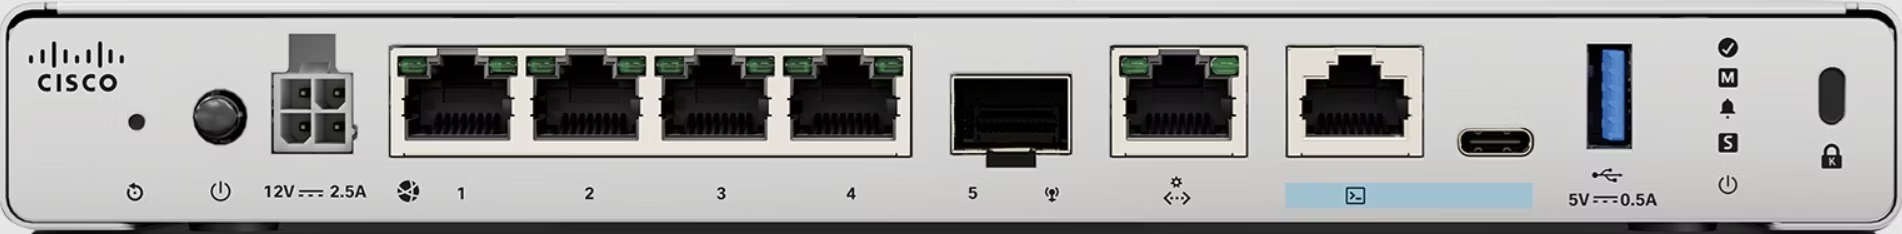
* Integrované ethernet porty: 4× 1GbE (1000BASE-T)
* SFP port: 1× 1G SFP
* Management port: Samostatný 1GbE port
* Konzolové rozhranie: RJ-45 a USB Type-C
* USB port: USB Type-A
Prevedenie a inštalácia
* Form factor: Desktop
* Možnosti montáže: Racková montáž alebo inštalácia na stenu (voliteľné príslušenstvo)
* Chladenie: Pasívne, bez ventilátora
Napájanie a spotreba
* Napájanie: Externý AC adaptér
* Vstupné napätie: 100–240 V AC
* Typická spotreba: 12,7 W
* Maximálna spotreba: 19 W
Web výrobcu: https://www.cisco.com/c/en/us/products/collateral/security/firewalls/secure-firewall-200-series/secure-firewall-220-ds.html
Rozdiel medzi Cisco ASA a Cisco Firepower Threat Defense (FTD) je možné zhrnúť nasledovne:
Správa zariadení
Cisco ASA je spravovaná predovšetkým pomocou nástrojov ASDM (Adaptive Security Device Manager), Cisco Security Manager (CSM) a Cisco Defense Orchestrator (CDO). Konfigurácia je možná aj priamo cez CLI.
Cisco Firepower Threat Defense (FTD) je spravovaný pomocou Firepower Management Center (FMC), Firepower Device Manager (FDM) alebo cloudového FMC (cdFMC). Väčšina konfigurácie prebieha cez grafické rozhranie FMC alebo FDM, prípadne pomocou API. Napriek tomu, že FTD interne používa príkazy ASA CLI, nie všetky funkcie sú cez CLI dostupné.
Funkčná výbava
Cisco ASA poskytuje tradičné firewallové funkcie a VPN služby.
FTD kombinuje firewallové schopnosti ASA s pokročilými bezpečnostnými funkciami Firepower, ako sú IPS/IDS, filtrovanie URL, dešifrovanie TLS prevádzky a identifikácia používateľov, čím ponúka jednotné riešenie pre ochranu siete.
Vyvažovanie VPN záťaže, ktoré bolo predtým dostupné iba u ASA, je teraz podporované aj u FTD.
Niektoré špecifické funkcie ASA nemusia byť vo FTD dostupné, avšak rozdiely sa s ďalším vývojom FTD postupne zmenšujú.
Architektúra
Cisco ASA beží na vlastnom operačnom systéme ASA OS a využíva tradičnú architektúru firewallu.
FTD kombinuje procesy vychádzajúce z ASA s komponentmi Firepower (napr. Snort a AppID) do jedného zjednoteného obrazu, ktorý na novšom hardvéri beží na platforme FXOS (Firepower Extensible Operating System).
FTD podporuje režim viacerých inštancií (multi-inštancie) na platformách FXOS, čo umožňuje prevádzku viacerých oddelených firewallov na jednom zariadení, čo sa líši od režimu multi-context v ASA.
Logovanie a diagnostika
Cisco ASA využíva na logovanie syslogy a rozhranie ASDM.
FTD používa zjednotené logovanie, ktoré zahŕňa záznamy z komponentov Lina a Snort, s rozšíreným prehľadom v nástroji FMC. Logovanie odmietnutých spojení a paketov je v predvolenom stave vypnuté, ale je možné ho povoliť.
Migrácia a kompatibilita
Cisco poskytuje nástroje a dokumentáciu pre migráciu konfigurácií z ASA na FTD, vrátane migrácie rozhrania a VPN.
Zariadenie s FTD musí mať rovnaký alebo vyšší počet rozhraní ako pôvodná konfigurácia ASA.
Migrácia podporuje ako natívne, tak kontajnerové typy zariadení FTD.
Licencovanie
Pri prechode z ASA OS na FTD OS nie sú vyžadované žiadne dodatočné licencie.
Licenčné modely sa líšia – licencie FTD obvykle zahŕňajú pokročilé bezpečnostné funkcie.
Výkon a použitie
FTD je navrhnutý pre súčasné spracovanie viacerých bezpečnostných funkcií s ohľadom na výkon zariadenia.
Zákazníkom sa odporúča voliť hardvér s výkonovou rezervou pri súčasnom použití viacerých funkcií.
Toto porovnanie ukazuje vývoj od tradičného zamerania Cisco ASA na firewall a VPN smerom k FTD ako integrovanej platforme na ochranu proti hrozbám s modernou architektúrou správy, čo zodpovedá zjednotenému bezpečnostnému prístupu spoločnosti Cisco.