Košík (0)


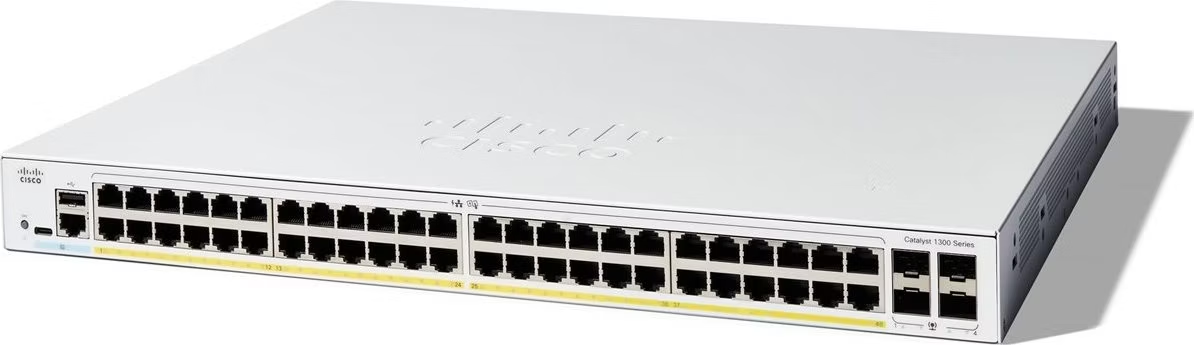
Cisco Catalyst switch C1300-48P-4G (48xGbE,4xSFP,48xPoE+,375W) - REFRESH
Skladom


Obsah balenia
- 1x Hlavný produkt
- 1x Napájací adaptér
- 1x Užívateľská príručka
- 1x Záručný list
Popis produktu
Cisco Catalyst switch C1300-48P-4G - REFRESH
CISCO REFRESH sú repasované produkty, ktoré spoločnosť CISCO dodáva s certifikáciou kvality, zárukou a servisnou podporou odpovedajúcou ekvivalentnému novému produktu
Cisco Catalyst rady 1300 sú manažovateľné switche Gigabit Ethernet Layer 3 podnikového typu určené pre malé a stredné podniky a pobočky. Tieto jednoduché, flexibilné a bezpečné switche sú ideálne na nasadenie mimo rozvodnú skriňu. Rada Catalyst 1300 funguje na prispôsobenom softvéri operačného systému Linux s intuitívnym grafickým rozhraním, ktorý zjednodušuje nastavovanie siete a pokročilé funkcie, ktoré urýchľujú digitálnu transformáciu, zatiaľ čo všadeprítomné zabezpečenie chráni kritické obchodné transakcie. Prepínače rady 1300 poskytujú ideálnu kombináciu cenovej dostupnosti a možností pre malé a stredné podniky a pomáhajú vám vytvoriť efektívnejšiu a lepšie prepojenú pracovnú silu.
Stránky produktu: C1300-48P-4G| Výkon | |
| Kapacita pre prepínanie a rýchlosť forwarding (Všetky switche sú wire-speed a neblokujúce) | |
| Kapacita v miliónoch paketov za sekundu (mpps) (64-bajtové pakety) | 77.38 |
| Kapacita prepínania v gigabitoch za sekundu (Gbps) | 104.0 |
| Layer 2 prepínanie | |
| Spanning Tree Protocol (STP) | Podpora štandardu 802.1d pre spanning tree Rýchla konvergencia pomocou 802.1w (Rapid Spanning Tree Protocol [RSTP]), predvolené povolené Nastaviteľné viacero inštancií spanning tree pomocou 802.1s (MSTP); podporuje sa 8 inštancií Per-VLAN Spanning Tree Plus (PVST+); podporuje sa 126 inštancií Rapid PVST+ (RPVST+); podporuje sa 126 inštancií |
| Portové skupiny/linková agregácia | Podpora IEEE 802.3ad Link Aggregation Control Protocol (LACP) Až 8 skupín Až 8 portov na skupinu s 16 kandidátmi pre dynamickú 802.3ad linkovú agregáciu |
| VLAN | Podpora pre až 4093 VLAN-ov súčasne Port-based a 802.1Q tag-based VLANy, MAC-based VLAN, protokolové VLAN, IP subnet-based VLAN Management VLAN Private VLAN s promiscuous, izolovanými a komunitnými portami Private VLAN Edge (PVE), tiež známy ako protected ports, s viacerými uplinkmi Guest VLAN, neautentifikovaná VLAN Dynamické pridelenie VLAN pomocou RADIUS servera spolu s 802.1X klientskou autentifikáciou Zariadenia zákazníka (CPE) VLAN Auto surveillance VLAN (ASV) |
| Voice VLAN | Hlasový prenos je automaticky priradený k hlasovej VLAN a zaobchádza sa s ním s vhodnou úrovňou QoS. Protocol Discovery Protocol (VSDP) zabezpečuje sieťové nasadenie bez zásahu pre hlasové koncové zariadenia a ovládanie hovorov |
| Multicast TV VLAN | Multicast TV VLAN umožňuje zdieľať jedinú multicast VLAN v sieti, zatiaľ čo odberatelia zostávajú v samostatných VLAN. Tento prvok je známy ako Multicast VLAN Registration (MVR) |
| Preklad VLAN | Podpora VLAN one-to-one, pri ktorej VLAN zákazníka (C-VLAN) na hraničnom rozhraní je mapovaná na VLAN poskytovateľa služieb (S-VLAN), pričom pôvodné tagy C-VLAN sú nahradené špecifikovaným S-VLAN |
| Q-in-Q | VLANy transparentne prechádzajú sieťou poskytovateľa služby pri súčasnom izolovaní prevádzky medzi zákazníkmi |
| Selektívny Q-in-Q | Selektívny Q-in-Q je rozšírenie základnej funkcie Q-in-Q a umožňuje, pre každý hraničný rozhranie, viaceré mapovania rôznych C-VLANov na oddelené S-VLANy Selektívny Q-in-Q tiež umožňuje konfiguráciu Ethertype (Tag Protocol Identifier [TPID]) pre S-VLAN tag Tunneling protokolov Layer 2 nad Q-in-Q je tiež podporovaný |
| GVRP / GARP | GVRP a GARP umožňujú automatickú propagáciu a konfiguráciu VLAN-ov v mostovom dome |
| Jednosmerný odkaz (Unidirectional Link) | UDLD monitoruje fyzické pripojenia na detekciu jednosmerných odkazov spôsobených nesprávnou kabelážou alebo chybou portu, aby zabránil slučkovaniu a stratám v prepínacích sieťach |
| Detekcia (UDLD) | chybné prepojenie alebo poruchy kábla/portu na zabránenie slučkov a stratám prevádzky v prepínacích sieťach |
| DHCP relay na Layer 2 | Relay DHCP prevádzky na DHCP server v rozličných VLAN-och; funguje s DHCP Option 82 |
| Internet Group Management Protocol (IGMP) verzie 1, 2 a 3 na snooping | IGMP obmedzuje šírku pásma multicastovej prevádzky na tých zariadeniach, ktoré o ňu žiadajú; podporuje 2000 multicastových skupín (smerové multicastovanie je tiež podporované) |
| IGMP querier | IGMP querier sa používa na podporu Layer 2 multicastovej domény snoopingových switchov v neprítomnosti multicastového routéra |
| IGMP proxy | IGMP proxy poskytuje mechanizmus pre multicastové smerovanie na základe IGMP membership informácií bez potreby zložitých multicastových routovacích protokolov |
| Forward Line (HOL) blokovanie | Prevencia HOL blokovania |
| Detekcia slučiek (loopback) | Detekcia slučiek poskytuje ochranu proti slučkám tým, že vysiela slučkové protokolové pakety na porty, na ktorých je povolená ochrana slučiek. Funguje nezávisle od STP |
| Layer 3 | |
| IPv4 routovanie | Rýchle smerovanie IPv4 paketov Až 990 statických trás a 128 IP rozhraní |
| IPv6 routovanie | Rýchle smerovanie IPv6 paketov |
| Layer 3 rozhranie | Konfigurácia Layer 3 rozhrania na fyzickom portu, LAG, VLAN rozhraní alebo slučkovom rozhraní |
| Classless Interdomain Routing (CIDR) | Podpora CIDR |
| Routing Information Protocol (RIP) v2 | Podpora RIP v2 pre dynamické routovanie |
| Policy-Based Routing (PBR) | Flexibilná správa smerovania pre smerovanie paketov na iný nasledujúci skok na základe IPv4 alebo IPv6 Access Control List (ACL) |
| DHCP server | Switche funguje ako IPv4 DHCP server, podáva IP adresy pre viacero DHCP skupín alebo rozsahov Podpora DHCP možností |
| DHCP relay na Layer 3 | Relay DHCP prevádzky medzi sieťovými doménami |
| User Datagram Protocol (UDP) relay | Relay broadcastových informácií cez Layer 3 na zistenie služby alebo relé Bootstrap Protocol (BOOTP)/DHCP paketov |
| Zabezpečenie | |
| Secure Shell (SSH) Protocol | SSH je bezpečná náhrada za Telnet prevádzku. Secure Copy Protocol (SCP) tiež používa SSH. Podporované sú SSH v1 a v2 |
| Secure Sockets Layer (SSL) | Podpora SSL: Šifruje všetku HTTPS prevádzku, čo umožňuje vysoko bezpečný prístup k správcovskému GUI založenému na prehliadači v prepínači |
| IEEE 802.1X (autentifikátor) | 802.1X: RADIUS autentifikácia a účtovanie, MD5 hash, guest VLAN, neautentifikovaná VLAN, režim pre jeden alebo viac hostiteľov, a viacnásobné relácie Podpora časovo závislej 802.1X, dynamického pridelenia VLAN, a MAC autentifikácie |
| Supplicant IEEE 802.1X | Switch môže byť nakonfigurovaný ako supplicant pre iný switch. Umožňuje rozšírený bezpečný prístup mimo káblového skladu (napríklad konferenčné miestnosti) |
| Web-based autentifikácia | Web-based autentifikácia zabezpečuje kontrolu prístupu do siete prostredníctvom webového prehliadača na akomkoľvek zariadení a operačnom systéme |
| STP BPDU Guard | Mechanizmus bezpečnosti na ochranu siete pred nesprávnymi konfiguráciami. Port povolený pre BPDU Guard je vypnutý, ak na ňom príde BPDU správa. Tým sa zabraňuje náhodnému slučkovaniu topológie |
| STP Root Guard | Zabraňuje zariadeniam na okraji siete, ktoré nie sú pod kontrolou správcu siete, stať sa STP root uzlom |
| STP loopback guard | Poskytuje ďalšiu ochranu proti Layer 2 prepínacím slučkám (STP slučkám) |
| DHCP snooping | Filtruje DHCP správy s neautorizovanými IP adresami alebo od neočakávaných alebo nedôveryhodných rozhraní. Zabraňuje niekto podvodným zariadeniam, aby pôsobili ako DHCP servery |
| IP Source Guard (IPSG) | Keď je IPSG povolené na porte, switch filtruje IP pakety prichádzajúce z tohto portu, ak zdrojové IP adresy paketov nie sú staticky nakonfigurované alebo dynamicky získané z DHCP snooping. Tým sa zabraňuje IP address spoofing |
| Dynamická kontrola ARP (DAI) | Switch zamietne ARP pakety z portu, ak nie sú staticky alebo dynamicky viazané IP/MAC, alebo ak je rozpor medzi zdrojovým alebo cieľovým adresami v ARP pakete. Zabraňuje sa tak útokom typu man-in-the-middle |
| IP/MAC/port väzba (IPMB) | Funkcie ako DHCP snooping, IPSG a DAI spolu pracujú na prevenciu DoS útokov v sieti, čím zvyšujú dostupnosť siete |
| Secure Core Technology (SCT) | Zabezpečuje, že switch bude prijímať a spracovávať správu a protokolové prevádzky bez ohľadu na objem prevádzky |
| Secure Sensitive Data (SSD) | Mechanizmus na bezpečné spravovanie citlivých dát (ako heslá, kľúče atď.) na prepínači, s možnosťou ich odovzdania na iné zariadenia a bezpečnej automatickej konfigurácie. Prístup na zobrazenie týchto dát v plain texte alebo zašifrovaný je poskytovaný v závislosti od užívateľského nastavenia úrovne prístupu a spôsobu prístupu |
| Trustworthy systémy | Trustworthy systémy poskytujú vysoko bezpečný základ pre produkty Cisco Prevencia v čase prevádzky (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) |
| Private VLAN | Poskytuje bezpečnosť a izoláciu medzi portami prepojovacieho switche, čím zaisťuje, že používatelia nemôžu odpočúvať trafik iných používateľov; podporuje viacero uplinkov. |
| Layer 2 izolácia Private VLAN Edge (PVE) | PVE (známy aj ako protected ports) poskytuje Layer 2 izoláciu medzi zariadeniami v tej istej VLAN; podporuje viacero uplinkov |
| Portová bezpečnosť | Možnosť zablokovať zdrojové MAC adresy na portoch a obmedziť počet naučených MAC adries |
| RADIUS/TACACS+ | Podpora RADIUS a TACACS autentifikácie. Switch funguje ako klient |
| RADIUS účtovanie | Funkcie účtovania RADIUS umožňujú odosielanie údajov na začiatku a na konci služieb, uvádzajúc počet použitých zdrojov (ako čas, pakety, bajty a pod.) počas relácie |
| Storm control | Broadcast, multicast a neznáme unicast |
| Prevencia DoS útokov | Prevencia útokov typu DoS |
| Viaceré úrovne privilégií používateľa v CLI | Úrovne privilégií 1, 7 a 15 |
| ACL | Podpora pre až 1024 pravidiel Zahŕňa odstránenie alebo rýchlostné obmedzenie na základe zdrojovej a cieľovej MAC, VLAN ID, IPv4 alebo IPv6 adresy, IPv6 flow label, protokolu, portu, Differentiated Services Code Point (DSCP)/IP precedence, TCP/UDP zdrojových a cieľových portov, 802.1p priority, Ethernet typu, sieťového kontroly správ (ICMP), IGMP paketov, TCP vlajky; ACL možno aplikovať na vstupnej aj výstupnej strane Podpora časovo závislých ACL |
| Kvalita služby | |
| Úrovne priority | 8 hardvérových front |
| Planovanie | Prísne priority a Weighted Round-Robin (WRR) |
| Usporiadanie služieb | Port-based, 802.1p VLAN priority, IPv4/IPv6 IP precedence/Type of Service (ToS)/DSCP-based, Differentiated Services (DiffServ), triedenie a označovanie ACL, dôveryhodná QoS Priraďovanie frontov na základe DSCP a Class of Service (802.1p/CoS) |
| Obmedzenie rýchlosti | Ingress policer; egress shaping a riadenie rýchlosti na VLAN, port a na tok; dvojrýchlostný 3-kolový (2R3C) policing |
| Prevencia zahltenia siete | Algoritmus prevencie zahltenia siete TCP je potrebný na minimalizáciu a zabránime globálnej synchronizácii strát TCP |
| Optimalizácia sietí iSCSI | Mechanizmus na dávanie priorít prevádzke iSCSI nad iné druhy prevádzky |
| Štandardy | |
| Štandardy | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3ae 10 Gbps Ethernet cez optické vlákno pre LAN, IEEE 802.3an 10GBASE-T 10 Gbps Ethernet cez kroucenú dvojlinku, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP a GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB Link Layer Discovery Protocol, IEEE 802.3az Energy Efficient Ethernet, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | IPv6 host mód, IPv6 cez Ethernet, dual IPv6/IPv4 stack IPv6 nazeranie a zistenie smerovača (ND), IPv6 bezstavová konfigurácia adries, zistenie maximálnej prenosovej jednotky (MTU) cesty Detekcia duplicitnej adresy (DAD), ICMP verzie 6, DHCPv6 so stavovým klientom IPv6 cez IPv4 sieť s podporou tunela Intrasite Automatic Tunnel Addressing Protocol (ISATAP) |
| QoS pre IPv6 | Prioritizuje IPv6 pakety v hardvéri |
| ACL pre IPv6 | Zamieta alebo limituje IPv6 pakety v hardvéri |
| First Hop Security pre IPv6 | RA guard ND inspekcia DHCPv6 guard Nástroj na overovanie zmietnutia susedov (neighbor binding table – snooping a statické záznamy) Integrita susedského zväzku (neighbor binding) |
| MLD v1/2 na snooping | Doručuje IPv6 multicastové pakety iba na požadovaných príjemcov |
| MLD proxy | MLD proxy poskytuje mechanizmus pre multicastové smerovanie na základe MLD členstva bez potreby zložitejších multicastových routovacích protokolov |
| IPv6 aplikácie | Web/SSL, Telnet server/SSH, ping, traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), SNMP, RADIUS, syslog, DNS klient, Telnet klient, DHCP klient, DHCP auto-konfigurácia, IPv6 DHCP relay, TACACS+ |
| Podporované RFC pre IPv6 | RFC 4443 (ktoré nahrádza RFC 2463): ICMP verzia 6 RFC 4291 (ktoré nahrádza RFC 3513): Architektúra IPv6 adries RFC 4291: Architektúra IPv6 adries RFC 2460: Špecifikácia IPv6 RFC 4861 (ktoré nahrádza RFC 2461): Zistenie susedov pre IPv6 RFC 4862 (ktoré nahrádza RFC 2462): Bezstavová konfigurácia adries IPv6 RFC 1981: Objav cesty MTU RFC 4007: Scoping architektúra IPv6 adries RFC 3484: Výber predvolenej adresy RFC 5214 (ktoré nahrádza RFC 4214): Túnelovanie ISATAP RFC 4293: MIB IPv6: Textové konvencie a všeobecná skupina RFC 3595: Textové konvencie pre IPv6 flow label |
| Správa | |
| Cisco Business Dashboard | Podpora embedded probe pre Cisco Business Dashboard bežiaci na prepínači. Odstraňuje potrebu nastavovať samostatný hardvér alebo virtuálnu strojovú jednotku pre Cisco Business Dashboard Probe na mieste |
| Cisco Business mobilná aplikácia | Mobilná aplikácia pre Cisco Business switch a bezdrôtové produkty. Pomáha rýchlo nastaviť lokálnu sieť a poskytuje jednoduché ovládanie na dosah ruky |
| Cisco Network Plug and Play (PnP) agent | Riešenie Cisco Network PnP poskytuje jednoduché, bezpečné, jednotné a integrované riešenie na uľahčenie rozširovania nových pobočiek alebo kampusových zariadení alebo na provisioning aktualizácie existujúcej siete. Riešenie poskytuje jednotný prístup na provisioning Cisco routerov, switchov a bezdrôtových zariadení s takmer nulovým zásahom používateľa. Podpora Cisco PnP Connect |
| Webové používateľské rozhranie | Integrovaná konfiguračná utilita pre switch na jednoduché nastavovanie zariadení cez prehliadač (HTTP/HTTPS) Podpora jednoduchého a pokročilého režimu, konfigurácie, sprievodcov, prispôsobiteľného dashboardu, systémovej údržby, monitorovania, online pomoci a univerzálneho vyhľadávania |
| SNMP | Verzie SNMP 1, 2c a 3 s podporou trapov, a SNMP verzia 3 User-Based Security Model (USM) |
| Rada na vzdialené monitorovanie (RMON) | Embedded RMON software agenta podporuje 4 RMON skupiny (history, štatistika, alarmy a udalosti) pre rozšírené riadenie prevádzky, monitorovanie a analýzu |
| Dual stack IPv4 a IPv6 | Koexistencia oboch protokolových zásobníkov na uľahčenie migrácie |
| Aktualizácia firmware | Aktualizácia cez webový prehliadač (HTTP/HTTPS) a TFTP a aktualizácia cez SCP bežiaci na SSH Dva obrazy pre odolné aktualizácie firmvéru |
| Mirroring portov | Prevádzka na porte môže byť zrkadlovo zobrazená na inom porte na analýzu pomocou sieťového analyzátora alebo RMON probe. Až 8 zdrojových portov môže byť zrkadlovo zobrazených na jeden cieľový port |
| VLAN zrkadlenie | Prevádzka z VLAN môže byť zrkadlovo zobrazená na porte na analýzu pomocou sieťového analyzátora alebo RMON probe. Až 8 zdrojových VLAN môže byť zrkadlovo zobrazených na jeden cieľový port |
| Flow-based redirection and mirroring | Presmerovanie alebo zrkadlenie prevádzky na cieľový port alebo reláciu zrkadlenia na základe toku |
| Remote Switch Port Analyzer (RSPAN) | Prevádzka môže byť zrkadlovo zobrazená naprieč Layer 2 doménou na vzdialený port na inom prepínači na jednoduchšiu odladanie |
| sFlow agent | Switch môže exportovať sFlow vzorky na externé zberné zariadenia. sFlow poskytuje prehľad o sieťovej prevádzke až na úroveň toku |
| DHCP (možnosti 12, 59, 60, 66, 67, 82, 125, 129 a 150) | DHCP možnosti umožňujú úzky dohľad z centrálneho bodu (DHCP server) na získanie IP adresy, automatickú konfiguráciu (so stiahnutím konfiguračného a obrazového súboru), DHCP relay, a hostname |
| Secure Copy (SCP) | Bezpečný prenos súborov na a zo switchu |
| Auto-konfigurácia so súborom SCP na stiahnutie | Umožňuje bezpečné masové nasadenie s ochranou citlivých dát |
| Konfiguračné súbory s možnosťou úpravy v texte | Súbory konfigurácie je možné upravovať pomocou textového editora a sťahovať ich do iného switchu, čím sa uľahčuje masové nasadenie |
| Smartports | Jednoduchá konfigurácia QoS a bezpečnostných funkcií |
| Auto Smartports | Používajú inteligenciu cez role Smartport a automaticky ju aplikujú na port na základe zariadení zistených pomocou Cisco Discovery Protocol alebo LLDP-MED. Umožňuje nasadenie bez zásahu používateľa (zero-touch). |
| Textová verzia CLI | Skriptovateľná CLI. Podporuje plnú CLI aj menu-ovú CLI. Úrovne privilégií 1, 7 a 15 sú podporované |
| Lokalizácia | Lokalizácia GUI a dokumentácie do viacerých jazykov |
| Vstupná správa pri prihlasovaní | Konfigurovateľné viaceré správy pri prihlásení ako webové tak aj CLI |
| Iná správa správy pre správu | Traceroute, správa s jedným IP, HTTP/HTTPS, SSH, RADIUS, portové zrkadlenie, TFTP aktualizácie, DHCP klient, BOOTP, SNTP, Xmodem aktualizácie, diagnostika kábla, ping, syslog, Telnet klient (so zabezpečením SSH), automatické nastavenie času zo správcovskej stanice |
| Zelená (energetická úspornosť) | |
| Detekcia energie | Automaticky vypne napájanie na porte RJ-45, ak sa zistí jeho link down. Aktívny režim je obnovený bez straty paketov, keď sa switch dozvie, že link je späť hore |
| Detekcia dĺžky kábla | Používa signál na základe dĺžky kábla. Znižuje spotrebu energie pri kratších kábloch |
| EEE zhodný (802.3az) | Podporuje IEEE 802.3az na všetkých káblochových portoch Gigabit Ethernet |
| Vypnutie LED diód portu | LED diódy môžu byť manuálne vypnuté na úsporu energie |
| Časovo závislé správanie portu | Link nahor alebo nadol na základe user-definovaného plánu (keď je port administratívne aktivovaný) |
| Časovo závislé PoE | PoE napájanie môže byť zapnuté alebo vypnuté na základe používateľského plánu na úsporu energie |
| Trvalé PoE | Poskytuje PoE napájanie počas reštartu zariadenia |
| Všeobecne | |
| Jumbo rámce | Veľkosť rámca až 9000 bajtov. Predvolená MTU je 2000 bajtov |
| MAC tabuľka | 16 000 adries |
| Chránička čipu | Detekuje pokusy o manipuláciu a reaguje počas bootovania |
| Integrita zavádzania | Viditeľnosť integrity bootovania umožňuje zobraziť identitu platformy Cisco a informácie o softvéri, ktoré sú k dispozícii a môžu byť využité |
| Objavovanie siete | |
| Bonjour | Prepínač sa inzeruje pomocou protokolu Bonjour |
| Link Layer Discovery Protocol (LLDP) (802.1ab) s rozšíreniami LLDP-Media Endpoint Discovery (MED) | LLDP umožňuje zariadeniu inzerovať svoju identifikáciu, konfiguráciu a schopnosti susedným zariadeniam, ktoré tieto údaje ukladajú v MIB. LLDP-MED je rozšírenie LLDP, ktoré pridáva rozšírenia potrebné pre IP telefóny. |
| Cisco Discovery Protocol | Prepínač sa inzeruje pomocou Cisco Discovery Protocol. Taktiež sa učí o pripojenom zariadení a jeho vlastnostiach pomocou Cisco Discovery Protocol |
| Napájanie cez Ethernet (PoE) | |
| IEEE 802.3af PoE, IEEE 802.3at PoE+ (Nasledujúce switche podporujú 802.3at PoE+, 802.3af a legacy PoE. Celková dostupná sila pre PoE na jeden switch je nasledovná) | |
| Vyhradená energia pre PoE | 375W |
| Počet portov podporujúcich PoE | 48 |
| Hardvér | |
| Spotreba energie (worst case) | |
| Celková spotreba energie systému | 110V=44.81W 220V=43.93W |
| Spotreba energie (s PoE) | 110V=450.65W 220V=437.14W |
| Teplo hriateľa (BTU/h) | 1537.68 |
| Priebeh v režime idle | 110V=21.03W 220V=20.68W |
| Porty | |
| Celkový počet systémových portov | 48 x Gigabit Ethernet |
| RJ-45 porty | 48 x Gigabit Ethernet |
| Porty combo (RJ-45 + Small Form-Factor Pluggable [SFP]) | 4 x SFP |
| Console port | Štandardný port Cisco RJ-45 konzoly a port USB Type C |
| USB port | USB Type C port na prednom paneli switchu pre jednoduché spravovanie súborov a obrazov, ako aj na konzolu |
| Tlačidla | Reset tlačidlo |
| Typ kábla | Unshielded Twisted Pair (UTP) kategórie 5e alebo lepšie pre 1000BASE-T |
| LED | Systém, Link/Act, PoE, Speed |
| Flash | 512 MB |
| CPU | ARM dual-core na 1.4 GHz |
| DRAM | 1 GB DDR4 |
| Buffer paketov | Ako všetky čísla, aj bufferové pamäte sú dynamicky zdieľané medzi všetkými portami: 1.5 MB |
| Podporované SFP moduly | MGBSX1 MGBLX1 MGBLH1 MGBT1 GLC-SX-MMD GLC-EX-SMD GLC-ZX-SMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE CWDM-SFP-1470 CWDM-SFP-1490 CWDM-SFP-1510 CWDM-SFP-1530 CWDM-SFP-1550 CWDM-SFP-1570 CWDM-SFP-1590 CWDM-SFP-1610 |
| Životné prostredie | |
| Rozmery jednotky (W x D x H) | 445 x 350 x 44 mm (17.5 x 13.78 x 1.73 palca) |
| Hmotnosť jednotky | 5.43 kg (11.97 lb) |
| Napájanie | 100-240V 50-60 Hz, vnútorné |
| Certifikácie | UL (UL 62368), CSA (CSA 22.2), CE značka, FCC časť 15 (CFR 47) trieda A |
| Prevádzková teplota | 23° až 122°F (-5° až 50°C) |
| Teplota skladovania | -13° až 158°F (-25° až 70°C) |
| Prevádzková vlhkosť | 10 % až 90 %, relatívna, bez kondenzácie |
| Vlhkosť skladovania | 10 % až 90 %, relatívna, bez kondenzácie |
| Hluk a priemerná doba medzi poruchami (MTBF) | |
| VYKUROVACÍ VENTILÁTOR (počet) | 1 |
| Hluk | 25°C: 37.3 dBA |
| MTBF pri 25°C (hodiny) | 1 662 884 |
| Záruka | Obmedzená doživotná s náhradou na továrni |
| Obsah balenia | |
| Cisco Catalyst 1300 Series Switch | |
| Napájací adaptér | |
| Montážna sada | |
| Indexová karta | |
| Minimálne požiadavky | |
| Webový prehliadač: Chrome, Firefox, Edge, Safari | |
| Kategória 5e Ethernet sieťový kábel | |
| Inštalovaný TCP/IP, sieťový adaptér a sieťový operačný systém (napríklad Microsoft Windows, Linux alebo Mac OS X) |
Popis produktu bol preložený pomocou umelej inteligencie a môže obsahovať nepresnosti.