Košík (0)


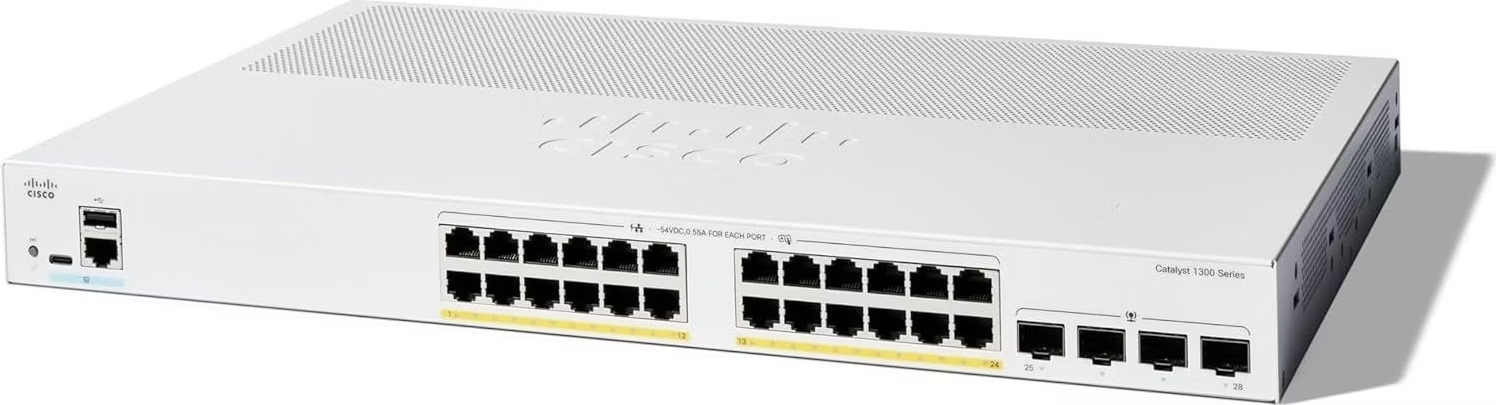
Cisco Catalyst switch C1300-24P-4G (24xGbE,4xSFP,24xPoE+,195W,fanless) - REFRESH
Vypredané


Obsah balenia
- 1x Hlavný produkt
- 1x Napájací adaptér
- 1x Užívateľská príručka
- 1x Záručný list
Popis produktu
Cisco Catalyst switch C1300-24P-4G - REFRESH
CISCO REFRESH sú repasované produkty, ktoré spoločnosť CISCO dodáva s certifikáciou kvality, zárukou a servisnou podporou odpovedajúcou ekvivalentnému novému produktu
Cisco Catalyst rady 1300 sú spravovateľné switche Gigabit Ethernet Layer 3 podnikového typu určené pre malé a stredné podniky a pobočky. Tieto jednoduché, flexibilné a bezpečné switche sú ideálne na nasadenie mimo rozvodnej skrine. Rada Catalyst 1300 pracuje na prispôsobenom softvéri operačného systému Linux s intuitívnym grafickým rozhraním, ktoré zjednodušuje nastavenie siete a pokročilé funkcie, ktoré urýchľujú digitálnu transformáciu, pričom všadeprítomná bezpečnosť chráni kritické obchodné transakcie. Prepínače rady 1300 poskytujú ideálnu kombináciu cenovej dostupnosti a možností pre malé a stredné podniky a pomáhajú vytvoriť efektívnejšiu a lepšie prepojenú pracovnú silu.
Stránky produktu: C1300-24P-4G| Výkon | |
| Kapacita prepínania a rýchlosť smerovania (Všetky switche sú wire-speed a neblokujúce) | |
| Kapacita v miliónoch paketov za sekundu (mpps) (64-bajtové pakety) | 41.66 |
| Kapacita v gigabitoch za sekundu (Gbps) | 56.0 |
| Layer 2 switching | |
| Spanning Tree Protocol (STP) | Podpora štandardného 802.1d spanning tree Rýchla konvergencia pomocou 802.1w (Rapid Spanning Tree Protocol [RSTP]), predvolene povolené Viaceré inštancie spanning tree pomocou 802.1s (MSTP); podporuje sa 8 inštancií Per-VLAN Spanning Tree Plus (PVST+); podporuje sa 126 inštancií Rapid PVST+ (RPVST+); podporuje sa 126 inštancií |
| Port grouping/link aggregation | Podpora IEEE 802.3ad Link Aggregation Control Protocol (LACP) Až 8 skupín Až 8 portov na skupinu s 16 kandidátskymi portami pre každú (dynamická) 802.3ad linková agregácia |
| VLAN | Podpora až 4093 VLANs súčasne Bazované na porte a VLANy s 802.1Q tag-om, MAC-based VLAN, protokolové VLAN, VLAN na základe IP podsiete Management VLAN Private VLAN s portami promiscuous, izolované a v komunite Private VLAN Edge (PVE), známe aj ako chránené porty, s viacerými uplinkami Guests VLAN, nezašifrované VLAN Dynamické priradenie VLAN cez RADIUS server spolu s 802.1X autentifikáciou klienta VLAN pre koncové zariadenia (CPE) Auto dohľad nad VLAN (ASV) |
| Voice VLAN | Hlasový prenos je automaticky pridelený k hlasovej VLAN a zaobchádza sa s ním s príslušnou úrovňou QoS. Protocol Discovery Protocol (VSDP) umožňuje nasadenie bez zásahu na úrovni siete pre hlasové endpointy a zariadenia na kontrolu hovorov |
| Multicast TV VLAN | Multicast TV VLAN umožňuje zdieľanie jednej multicast VLAN v sieti, pričom odberatelia zostávajú v samostatných VLAN. Táto funkcia je známa aj ako Multicast VLAN Registration (MVR) |
| VLAN preklad | Podpora VLAN jeden-na-jeden mapovania, kedy C-VLANy na okrajovom rozhraní sú mapované na S-VLANy poskytovateľa služieb, pričom pôvodné C-VLAN tagy sú nahradené špecifikovaným S-VLANom |
| Q-in-Q | VLANy prenikajú priehľadne cez sieť poskytovateľa služieb a zároveň izolujú prevádzku medzi zákazníkmi |
| Selektívny Q-in-Q | Selektívny Q-in-Q je rozšírením základnej funkcie Q-in-Q a umožňuje, per okrajové rozhranie, viaceré mapovania rôznych C-VLANov na samostatné S-VLANy Selektívny Q-in-Q tiež umožňuje konfiguráciu Ethertypeu (Tag Protocol Identifier [TPID]) S-VLAN tagu Podpora tunelovania Layer 2 protokolov cez Q-in-Q |
| GVRP/GARP | GVRP a GARP umožňujú automatickú propagáciu a konfiguráciu VLANov v mostovom doméne |
| Unidirectional Link | UDLD monitoruje fyzické spojenia, aby odhalil unidirekčné spoje spôsobené nesprávnou kabelážou alebo portom |
| Detekcia (UDLD) | zabraňuje chybám na kábloch alebo portoch, ktoré by mohli spôsobiť slučky vo prepínačoch a blackholing prevádzky |
| DHCP relay na Layer 2 | Preposielanie DHCP prevádzky na DHCP server v inej VLAN; funguje s DHCP Option 82 |
| Internet Group Management Protocol (IGMP) snooping verzia 1, 2 a 3 | IGMP obmedzuje šírku pásma multicastovej prevádzky len na žiadateľov; podporuje 2000 multicastových skupín (multicastovanie špecifické pre zdroj) |
| IGMP querier | IGMP querier podporuje Layer 2 multicastovú doménu spravovanú prepínačmi mimo multicastového routingu |
| IGMP proxy | IGMP proxy poskytuje mechanizmus na multicastové smerovanie na základe IGMP členstva bez potreby zložitejších multicastových routovacích protokolov |
| Head-of-Line (HOL) blocking | Zabraňuje HOL blokovaniu |
| Detekcia slučiek | Detekcia slučiek pomáha chrániť pred slučkami tým, že vysiela paketové slučkové protokoly z portov, na ktorých je aktivovaná ochrana proti slučkám. Funguje nezávisle od STP |
| Layer 3 | |
| IPv4 routovanie | Rýchlosť smerovania IPv4 paketov bez blokovania Až 990 statických trás a 128 IP rozhraní |
| IPv6 routovanie | Rýchlosť smerovania IPv6 paketov |
| Layer 3 rozhranie | Konfigurácia Layer 3 rozhrania na fyzickom porte, LAG alebo VLAN rozhraní alebo slučkovom rozhraní |
| Classless Interdomain Routing (CIDR) | Podpora CIDR |
| Routing Information Protocol (RIP) v2 | Podpora RIP v2 pre dynamické smerovanie |
| Policy-Based Routing (PBR) | Flexibilná kontrola smerovania na smerovanie paketov k iným nasledovníkom na základe IPv4 alebo IPv6 Access Control List (ACL) |
| DHCP server | Switche funguje ako IPv4 DHCP server, ktorý poskytuje IP adresy pre viacero DHCP poolov alebo rozsahov Podpora DHCP volieb |
| DHCP relay na Layer 3 | Preposielanie DHCP prevádzky cez IP domény |
| User Datagram Protocol (UDP) relay | Preposielanie broadcastovej informácie cez Layer 3 domény pre zisťovanie aplikácií alebo relé Bootstrap Protocol (BOOTP)/DHCP paketov |
| Bezpečnosť | |
| Secure Shell (SSH) Protocol | SSH je bezpečná verzia protokolu Telnet. Secure Copy Protocol (SCP) tiež používa SSH. Podporujú sa SSH v1 a v2 |
| Secure Sockets Layer (SSL) | Podpora SSL: Šifruje všetku HTTPS prevádzku, čo umožňuje vysoko bezpečný prístup k webovej správu GUI v prepínači |
| IEEE 802.1X (autentifikátor) | 802.1X: RADIUS autentifikácia a fakturácia, MD5 hash, guest VLAN, nezašifrované VLAN, režim jedného/mnohých hostiteľov, a jedna alebo viac relácií Podpora časovo riadenej 802.1X, dynamického prideľovania VLAN a MAC autentifikácie |
| Supplicant IEEE 802.1X | Prepínač môže byť nakonfigurovaný tak, aby pôsobil ako supplicant iného prepínača. Tým sa umožňuje rozšírený bezpečný prístup v oblastiach mimo rozvodne (napríklad v konferenčných miestnostiach) |
| Web-based authentication | Webové overovanie poskytuje kontrolu prístupu do siete cez webový prehliadač ku všetkým zariadeniam a operačným systémom |
| STP Bridge Protocol Data Unit (BPDU) Guard | Bezpečnostný mechanizmus na ochranu siete pred neplatnými konfiguráciami. Port aktivovaný pre BPDU Guard sa vypne po prijatí BPDU správy na tomto porte. Tým sa predíde náhodnému vytváraniu slučiek v topológii |
| STP Root Guard | Zabraňuje tomu, aby zariadenia na okraji mimo správcu siete sa stali STP koreňovými uzlami |
| STP loopback guard | Poskytuje doplnkovú ochranu proti Layer 2 smerovacím slučkám (STP slučkám) |
| DHCP snooping | Filtruje DHCP správy s neregistrovanými IP adresami a/alebo zo neautorizovaných rozhraní. Tým bráni heslám, aby sa správali ako DHCP servery |
| IP Source Guard (IPSG) | Keď je IPSG povolené na porte, switch filtruje IP pakety prijaté z tohto portu, ak zdrojové IP adresy v paketoch nie sú staticky alebo dynamicky naučené cez DHCP snooping. Tým sa zabraňuje IP spoofingu |
| Dynamic ARP Inspection (DAI) | Switch odstraňuje ARP pakety z portu, ak nie sú statické alebo dynamické IP/MAC väzby alebo ak je rozpor medzi zdrojovou a cieľovou adresou v ARP pakete. Tým sa zabrání útokom typu man-in-the-middle |
| IP/MAC/port binding (IPMB) | Predchádzajúce funkcie (DHCP snooping, IPSG a DAI) spolupracujú na zabránení DoS útokov v sieti, čím sa zvyšuje dostupnosť siete |
| Secure Core Technology (SCT) | Zabezpečuje, že switch bude prijímať a spracovávať správy o správe a protokoly, bez ohľadu na objem príjmovej prevádzky |
| Secure Sensitive Data (SSD) | Mechanizmus na bezpečné spravovanie citlivých údajov (napríklad heslá, kľúče a pod.), zabezpečené rozširovanie týchto údajov na iné zariadenia a zabezpečenú automatickú konfiguráciu. Prístup na zobrazenie citlivých údajov v plain texte alebo v šifrovanej podobe je riadený podľa používateľského úrovne prístupu a spôsobu prístupu používateľa |
| Trustworthy systems | Trustworthy systémy poskytujú vysoko bezpečný základ pre produkty Cisco Runtime ochrany (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) |
| Private VLAN | Poskytuje bezpečnosť a izoláciu medzi portami switcha, čo pomáha zabezpečiť, aby používatelia nemohli sledovať prevádzku iných používateľov; podporuje viacnásobné uplinky. |
| Layer 2 isolation Private VLAN Edge (PVE) | PVE (známy aj ako chránené porty) poskytuje Layer 2 izoláciu medzi zariadeniami v rovnakej VLAN; podporuje viacnásobné uplinky |
| Port security | Schopnosť uzamknúť zdrojové MAC adresy na portoch a obmedziť počet naučených MAC adries |
| RADIUS/TACACS+ | Podpora RADIUS a TACACS autentifikácie. Switch funguje ako klient |
| RADIUS accounting | Funkcie RADIUS účtovania umožňujú odoslať údaje na začiatku a konci služby, uvádzajúc počet zdrojov (napríklad čas, pakety, bajty a pod.), ktoré boli počas relácie použité |
| Storm control | Smerovanie broadcastovej, multicastovej a neznámej unicastovej prevádzky |
| DoS prevention | Zabraňuje DoS útokom |
| Multiple user privilege levels in CLI | Úrovne privilégia 1, 7 a 15 |
| ACLs | Podpora až 1024 pravidiel Zrážanie alebo obmedzenie rýchlosti na základe zdrojového a cieľového MAC, VLAN ID, IPv4 alebo IPv6 adresy, IPv6 flow label, protokolu, portu, Differentiated Services Code Point (DSCP)/IP precedence, TCP/UDP zdrojových a cieľových portov, 802.1p priority, Ethernet typu, Internet Control Message Protocol (ICMP) paketov, IGMP paketov, TCP flagov; ACL môžu byť aplikované na vstupe aj výstupe Podpora časovo založených ACL |
| Kvalita služieb (QoS) | |
| Úrovne priority | 8 hardvérových front |
| Scheduling | Prísna priorita a Weighted Round-Robin (WRR) |
| Class of service | Port-based, 802.1p VLAN priority, IPv4/IPv6 IP precedence/Type of Service (ToS)/DSCP, DiffServ, klasifikácia a remarking ACL, dôveryhodná QoS Ukladanie fronte na základe DSCP a Class of Service (802.1p/CoS) |
| Rate limiting | Ingress policer; egress shaping a riadenie rýchlosti pre VLAN, port a flow Duálna rýchlosť 3-kolorového policera (2R3C) |
| Congestion avoidance | Vyžaduje sa TCP algoritmus na predchádzanie a minimalizáciu globálnej straty TCP |
| iSCSI traffic optimization | Mechanizmus na zvýšenie priority iSCSI prevádzky pred inými typmi prevádzky |
| Štandardy | |
| Štandardy | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3ae 10 Gbps Ethernet cez vlákno LAN, IEEE 802.3an 10GBASE-T 10 Gbps Ethernet cez twisted pair kábel, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP, a GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s Viacnásobný STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB Link Layer Discovery Protocol, IEEE 802.3az Energy Efficient Ethernet, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | IPv6 host mode, IPv6 cez Ethernet, duálny IPv6/IPv4 stack IPv6 neighbor a router discovery (ND), IPv6 bezstavová automatická konfigurácia adries, path Maximum Transmission Unit (MTU) discovery Duplikátne zisťovanie adries (DAD), ICMP verzia 6 DHCPv6 stavový klient IPv6 cez IPv4 sieť s podporou Intrasite Automatic Tunnel Addressing Protocol (ISATAP) tunela |
| IPv6 QoS | Prioritizácia IPv6 paketov v hardvéri |
| IPv6 ACL | Zrážanie alebo obmedzenie rýchlosti IPv6 paketov v hardvéri |
| IPv6 First Hop Security | RA guard ND inspección DHCPv6 guard Tabuľka väzby suseda (snooping a statické záznamy) Integrita väzby suseda |
| Multicast Listener Discovery (MLD v1/2) snooping | Doručuje IPv6 multicastové pakety iba požadovaným príjemcom |
| MLD proxy | MLD proxy poskytuje mechanizmus na multicastové smerovanie na základe MLD členstva bez potreby zložitejších multicastových routovacích protokolov |
| IPv6 applications | Web/SSL, Telnet server/SSH, ping, traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), SNMP, RADIUS, syslog, DNS client, Telnet client, DHCP client, DHCP auto-konfigurácia, IPv6 DHCP relay, TACACS+ |
| IPv6 RFCs supported | RFC 4443 (ktorý nahradzuje RFC 2463): ICMP verzia 6 RFC 4291 (ktorý nahradzuje RFC 3513): Arhitektúra IPv6 adries RFC 4291: Arhitektúra IP adries IPv6 RFC 2460: Špecifikácia IPv6 RFC 4861 (ktorý nahradzuje RFC 2461): zisťovanie susedov pre IPv6 RFC 4862 (ktorý nahradzuje RFC 2462): bezstavová automatická konfigurácia adries IPv6 RFC 1981: zisťovanie MTU cesty RFC 4007: Scopované adresové architektúry IPv6 RFC 3484: Mechanizmus voľby predvolených adries RFC 5214 (ktorý nahradzuje RFC 4214): ISATAP tunelovanie RFC 4293: MIB IPv6: Textové konvencie a všeobecná skupina RFC 3595: Textové konvencie pre IPv6 flow label |
| Správa | |
| Cisco Business Dashboard | Podpora integrovaného záchytu pre Cisco Business Dashboard, ktorý beží na prepínači. Odstraňuje potrebu samostatného hardvéru alebo virtuálnej masiny pre Cisco Business Dashboard Probe na mieste |
| Cisco Business mobile app | Mobilná aplikácia pre Cisco Business switch a bezdrôtové produkty. Pomáha nastaviť lokálnu sieť behom minút a poskytuje jednoduché riadenie na dosah ruky |
| Cisco Network Plug and Play (PnP) agent | Riešenie Cisco Network PnP poskytuje jednoduchú, bezpečnú, jednotnú a integrovanú ponuku na uľahčenie nasadenia nových zariadení na pobočkách alebo kampusoch alebo na aktualizáciu konfigurácie existujúcej siete. Riešenie poskytuje jednotný prístup na konfiguráciu Cisco routerov, switchov a bezdrôtových zariadení s takmer bezdotykovým nasadením. Podpora Cisco PnP Connect |
| Webové používateľské rozhranie | Vstavaná utility pre konfiguráciu switchu pre ľahkú konfiguráciu zariadení cez prehliadač (HTTP/HTTPS) Podpora jednoduchého a pokročilého režimu, sprievodcov konfiguráciou, prispôsobiteľnej nástenné obrazovky, údržby systému, monitorovania, online pomoci a univerzálneho vyhľadávania |
| SNMP | Verzie SNMP 1, 2c a 3 s podporou trapov, a SNMP verzia 3 User-Based Security Model (USM) |
| Remonitoring (RMON) | Vstavaný RMON softvérový agent podporuje 4 skupiny RMON (história, štatistiky, alarmy a udalosti) pre rozšírené riadenie prevádzky, monitorovanie a analýzu |
| Dual stack IPv4 a IPv6 | Koexistencia oboch protokolových zásobníkov pre uľahčenie migrácie |
| Firmware upgrade | Upgrade cez webový prehliadač (HTTP/HTTPS) a TFTP a upgrade cez SCP bežiaci na SSH Dvojité obrazy pre odolné aktualizácie firmvéru |
| Port mirroring | Prevádzka na porte môže byť zrkadlená na iný port na analýzu pomocou sieťového analyzéra alebo RMON sondy. Až 8 zdrojových portov môže byť zrkadlených na jeden cieľový port |
| VLAN zrkadlenie | Prevádzka z VLAN môže byť zrkadlená na port na analýzu pomocou sieťového analyzéra alebo RMON sondy. Až 8 zdrojových VLAN môže byť zrkadlených na jeden cieľový port |
| Flow-based redirection and mirroring | Presmerovanie alebo zrkadlenie prevádzky na cieľový port alebo reláciu zrkadlenia na základe toku |
| Remote Switch Port Analyzer (RSPAN) | Prevádzka môže byť zrkadlená cez Layer 2 doménu na vzdialený port na inom prepínači na jednoduchšie riešenie problémov |
| sFlow agent | Switch môže exportovať sFlow vzorku na vzdialených zberateľov. sFlow umožňuje viditeľnosť do siete na úrovni toku |
| DHCP (možnosti 12, 59, 60, 66, 67, 82, 125, 129 a 150) | Možnosti DHCP umožňujú tesnejšie ovládanie z centrálneho bodu (DHCP servera) na získanie IP adresy, automatickú konfiguráciu (so stiahnutím konfigurácie a obrazového súboru), relay DHCP a názov hostiteľa |
| Secure Copy (SCP) | Bezpečný prenos súborov na a zo switchu |
| Auto-konfigurácia so stiahnutím SCP súboru | Umožňuje bezpečné masové nasadenie s ochranou citlivých údajov |
| Textové konfiguračné súbory na úpravu | Konfiguračné súbory je možné upraviť pomocou textového editora a stiahnuť na iný switch, čo uľahčuje masové nasadenie |
| Smartports | Zjednodušená konfigurácia QoS a bezpečnostných funkcií |
| Auto Smartports | Uplatňuje inteligenciu z funkcií Smartport a automaticky ju aplikuje na port na základe zariadení zistených cez Cisco Discovery Protocol alebo LLDP-MED. Uľahčuje bezdotykové nasadenie |
| Textové CLI | Skriptovateľný CLI. Podporuje plnohodnotný CLI aj menu-based CLI. Úrovne používateľských privilégií 1, 7 a 15 |
| Localization | Lokálne prostredie GUI a dokumentácia do viacerých jazykov |
| Login banner | Konfigurovateľné viacnásobné bannery pre web aj CLI |
| Ostatná správa | Traceroute, správa cez jedinú IP, HTTP/HTTPS, SSH, RADIUS, port mirroring, TFTP aktualizácia, DHCP klient, BOOTP, SNTP, Xmodem aktualizácia, diagnostika kábla, ping, syslog, Telnet klient (so zabezpečením SSH), automatické nastavenie času zo správcu siete |
| Zelený režim (energetická efektívnosť) | |
| Energy detect | Automaticky vypína napájanie na porte RJ-45, keď zistí, že spojenie je vypnuté. Aktivný režim sa opätovne spustí bez straty paketov, keď switch zistí, že spojenie je opäť zapnuté |
| Cable length detection | Upravuje sile signálu na základe dĺžky kábla. Znižuje spotrebu energie pre kratšie káble |
| EEE compliant (802.3az) | Podporuje IEEE 802.3az na všetkých copper gigabitových Ethernet portoch |
| Disable port LEDs | LED diódy môžu byť manuálne vypnuté na úsporu energie |
| Time-based port operation | Prevádzka portu na základe určeného rozvrhu (keď je port administratívne zapnutý) |
| Time-based PoE | PoE napájanie môže byť zapnuté alebo vypnuté na základe určeného rozvrhu na úsporu energie |
| Persistent PoE | Poskytuje PoE napájanie počas reštartu zariadenia |
| Všeobecné | |
| Jumbo frames | Velikosti rámcov až do 9000 bajtov. Predvolený MTU je 2000 bajtov |
| MAC tabulka | 16,000 adries |
| Chip guard | Zachytáva pokusy o manipuláciu a reaguje počas štartu |
| Boot integrity | Viditeľnosť integrity bootovania umožňuje zobraziť identitu platformy Cisco a informácie o integrite softvéru, pričom je možné ich interpretovať a konať na základe nich |
| Discovery | |
| Bonjour | Prepínač sa oznamuje pomocou Bonjour protokolu |
| Link Layer Discovery Protocol (LLDP) (802.1ab) s rozšíreniami LLDP-Media Endpoint Discovery (MED) | LLDP umožňuje prepínaču oznamovať svoju identitu, konfiguráciu a schopnosti susedným zariadeniam ukladaným do MIB. LLDP-MED je rozšírenie LLDP, ktoré pridáva rozšírenia potrebné pre IP telefóny. |
| Cisco Discovery Protocol | Prepínač sa oznamuje pomocou Cisco Discovery Protocol. Taktiež sa učí o pripojenom zariadení a jeho vlastnostiach pomocou Cisco Discovery Protocol |
| Power over Ethernet (PoE) | |
| 802.3af PoE, 802.3at PoE+ (Nasledujúce switche podporujú 802.3at PoE+, 802.3af a Cisco pre-štandardové (legacy) PoE. Celková dostupná sila napájania na switch je nasledovná) | |
| Dedicated PoE výkon | 195W |
| Počet portov podporujúcich PoE | 24 |
| Hardvér | |
| Napájanie (worst case) | |
| Systémové napájanie | 110V=27.1W 220V=27.5W |
| Spotreba energie (s PoE) | 110V=233.2W 220V=230.5W |
| Odvod tepla (BTU/h) | 795.2 |
| Režim idle | 110V=13.9W 220V=12.9W |
| Porty | |
| Celkové systémové porty | 28 x Gigabit Ethernet |
| RJ-45 porty | 24 x Gigabit Ethernet |
| Kombinované porty (RJ-45 + Small Form-Factor Pluggable [SFP]) | 4 x SFP |
| Seriový port | Cisco štandardný RJ-45 port a USB Type C port |
| USB port | USB Type C port na prednej strane switchu pre ľahkú správu súborov a obrazov, ako aj seriový port |
| Tlačidlá | Reset tlačidlo |
| Typ kábla | Nezvadnuté twisted pair (UTP) kategórie 5e alebo lepšie pre 1000BASE-T |
| LED diódy | Systémové, Link/Act, PoE, Rýchlosť |
| Flash | 512 MB |
| CPU | ARM dvojjadro na 1.4 GHz |
| DRAM | 1 GB DDR4 |
| Packet buffer | Všetky čísla sú súhrnné pre všetky porty, buffery sa dynamicky zdieľajú: 1,5 MB |
| Podporované SFP moduly | MGBSX1 MGBLX1 MGBLH1 MGBT1 GLC-SX-MMD GLC-EX-SMD GLC-ZX-SMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE CWDM-SFP-1470 CWDM-SFP-1490 CWDM-SFP-1510 CWDM-SFP-1530 CWDM-SFP-1550 CWDM-SFP-1570 CWDM-SFP-1590 CWDM-SFP-1610 |
| Životné prostredie | |
| Rozmery jednotky (W x D x H) | 445 x 299 x 44 mm (17.5 x 11.77 x 1.73 in) |
| Hmotnosť jednotky | 3.53 kg (7.78 lb) |
| Napájanie | 100-240V 50-60 Hz, vnútorné |
| Certifikácie | UL (UL 62368), CSA (CSA 22.2), CE značka, FCC Časť 15 (CFR 47) Trieda A |
| Prevádzková teplota | 23° až 122°F (-5° až 50°C) |
| Teplota skladovania | -13° až 158°F (-25° až 70°C) |
| Prevádzková vlhkosť | 10% až 90%, relatívna, bez kondenzácie |
| Vlhkosť skladovania | 10% až 90%, relatívna, bez kondenzácie |
| Akustický hluk a priemerná doba medzi poruchami (MTBF) | |
| FAN (počet) | Bez ventilátora |
| Akustický hluk | N/A |
| MTBF pri 25°C (hodiny) | 396 413 |
| Záruka | Obmedzená doživotná so zásahom na výmenu v továrni |
| Obsah balenia | |
| Cisco Catalyst 1300 Series Switch | |
| Napájací adaptér | |
| Sada na montáž | |
| Pokynová karta | |
| Minimálne požiadavky | |
| Webový prehliadač: Chrome, Firefox, Edge, Safari | |
| Kategória 5e Ethernetový kábel | |
| Inštalovaný TCP/IP, sieťový adaptér a sieťový operačný systém (napríklad Microsoft Windows, Linux alebo Mac OS X) |
Popis produktu bol preložený pomocou umelej inteligencie a môže obsahovať nepresnosti.