Košík (0)


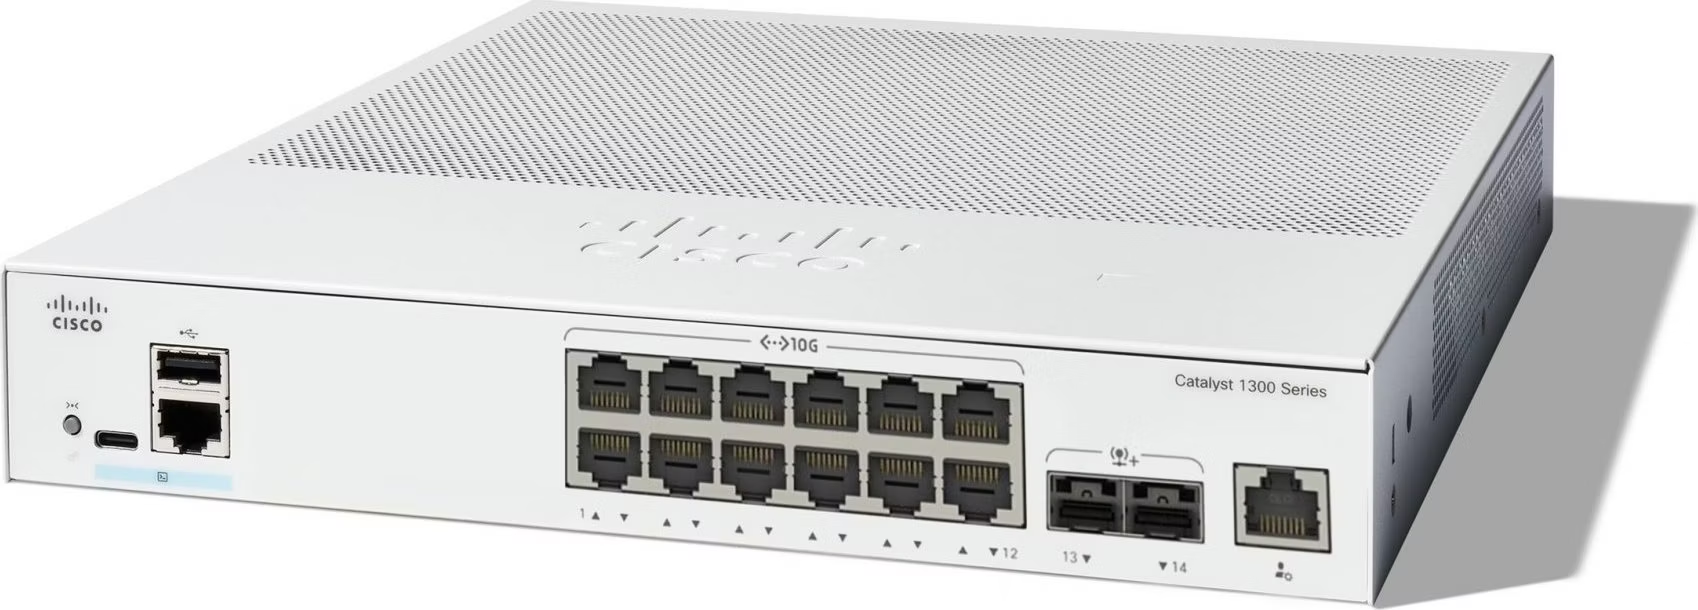
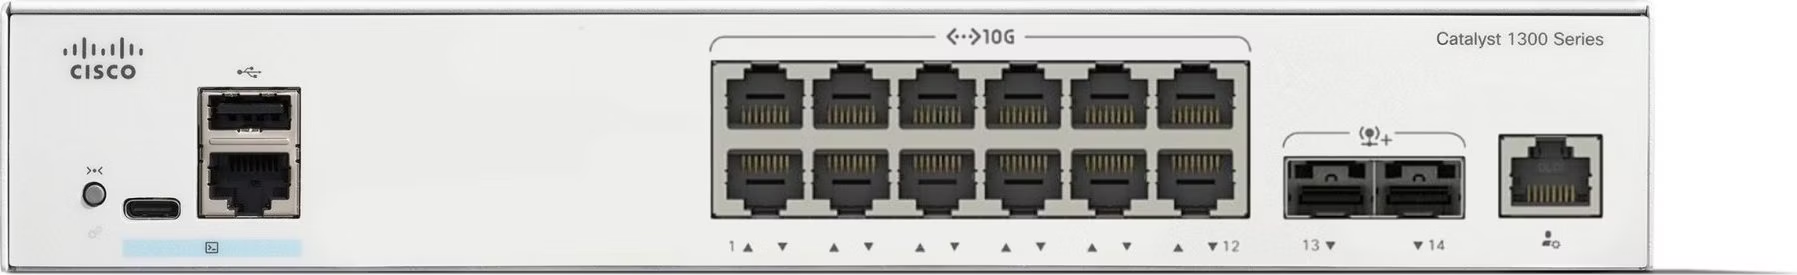
Cisco Catalyst switch C1300-12XT-2X (12x10GbE,2xSFP+)
Skladom


Obsah balenia
- 1x Hlavný produkt
- 1x Napájací adaptér
- 1x Užívateľská príručka
- 1x Záručný list
Popis produktu
Cisco Catalyst switch C1300-12XT-2X
Sada na montáž do racku nie je súčasťou balenia.
Cisco Catalyst rady 1300 sú manažovateľné switche Gigabit Ethernet Layer 3 podnikovej triedy určené pre malé a stredné podniky a pobočky. Tieto jednoduché, flexibilné a bezpečné switche sú ideálne na nasadenie mimo rozvodnej skrine. Rada Catalyst 1300 pracuje na prispôsobenom softvéri operačného systému Linux s intuitívnym grafickým rozhraním, ktorý zjednodušuje nastavenie siete a pokročilé funkcie, ktoré zrýchľujú digitálnu transformáciu, zatiaľ čo všadeprítomné zabezpečenie chráni kritické obchodné transakcie. Preklápacie prepínače rady 1300 poskytujú ideálnu kombináciu cenovej dostupnosti a možností pre malé a stredné podniky a pomáhajú vám vytvoriť efektívnejšiu a lepšie prepojenú pracovnú silu.
Stránky produktu: C1300-12XT-2X| Výkon | |
| Kapacita prepínania a rýchlosť smerovania (Všetky switche sú wire-speed a nekolidujúce) | |
| Kapacita v miliónoch paketov za sekundu (mpps) (64-bajtové pakety) | 208.33 |
| Kapacita prepínania v gigabitoch za sekundu (Gbps) | 280 |
| Layer 2 prepínanie | |
| Spanning Tree Protocol (STP) | Podpora štandardu 802.1d pre spanning tree Rýchla konvergencia pomocou 802.1w (Rapid Spanning Tree Protocol [RSTP]), predvolene povolená Vypčítané viaceré inštancie spanning tree pomocou 802.1s (MSTP); je podporovaných 8 inštancií Per-VLAN Spanning Tree Plus (PVST+); je podporovaných 126 inštancií Rapid PVST+ (RPVST+); je podporovaných 126 inštancií |
| Skupinovanie portov/linková agregácia | Podpora IEEE 802.3ad Link Aggregation Control Protocol (LACP) Až 8 skupín Až 8 portov na skupinu s 16 kandidátskymi portmi pre každú (dynamická) 802.3ad linková agregácia |
| VLAN | Podpora až 4093 VLANov súčasne VLAN založené na porte a VLAN s tagmi 802.1Q, MAC založené VLAN, protokolové VLAN, VLAN založené na podsieti IP Management VLAN Súkromná VLAN s portami promiscuous, izolované a komunitné porty Súkromná VLAN Edge (PVE), tiež známa ako chránené porty, s viacerými uplinkmi Guest VLAN, neautentifikované VLAN Dynamické priraďovanie VLAN prostredníctvom RADIUS servera spolu s 802.1X autentifikáciou klienta Zariadenie zákazníckych priestorov (CPE) VLAN Automatické dozorovanie VLAN (ASV) |
| Hlasová VLAN | Hlasový tok je automaticky prideľovaný do hlasovej VLAN a zaobchádza sa s ním s vhodnými úrovňami QoS. Protocol Discovery Protocol for Voice (VSDP) zabezpečuje bezdotykové nasadenie hlasových koncových zariadení a ovládacich zariadení hovorov v sieti |
| Multicast TV VLAN | Multicast TV VLAN umožňuje zdieľanie jedného multicast VLAN v sieti pri zachovaní samostatnosti odberateľov v samostatných VLAN. Táto funkcia je tiež známa ako Multicast VLAN Registration (MVR) |
| Preklad VLAN | Podpora mapovania VLAN one-to-one, pri ktorom VLAN zákazníka (C-VLAN) na hraničnom rozhraní je mapovaná na VLAN poskytovateľa služieb (S-VLAN), pričom pôvodné značky C-VLAN sú nahradené špecifikovanou S-VLAN |
| Q-in-Q | VLANy priehľadne prechádzajú sieťou poskytovateľa služby pri izolovaní prevádzky medzi zákazníkmi |
| Selektívny Q-in-Q | Selektívny Q-in-Q je vylepšenie základnej funkcie Q-in-Q a poskytuje, na každom hraničnom rozhraní, viaceré mapovania rôznych C-VLANov na oddelené S-VLANy Selektívny Q-in-Q tiež umožňuje nakonfigurovať Ethertype (Tag Protocol Identifier [TPID]) značky S-VLAN Tunneling protokolov Layer 2 cez Q-in-Q je tiež podporovaný |
| GVRP/GARP | GVRP a GARP umožňujú automatickú propagáciu a konfiguráciu VLANov v mostovom doméne |
| Jednosmerný odkaz | UDLD monitoruje fyzické spojenia na detekciu jednostranných odkazov spôsobených nesprávnym zapojením |
| Detekcia UDLD | Chyby zapojení alebo kábla/portu na zabránenie prepínacích slučiek a Blackholing prevádzky v prepínacích sieťach |
| DHCP relay na Layer 2 | Preposielanie DHCP prevádzky na DHCP server na inej VLAN; funguje s DHCP Option 82 |
| Internet Group Management Protocol (IGMP) verzie 1, 2 a 3 snooping | IGMP obmedzuje pásmo náročnú multicastovú prevádzku len na požadujúcich; podporuje 2000 multicastových skupín (multicastovanie špecifické zdroje sú tiež podporované) |
| IGMP querier | IGMP querier sa používa na podporu Layer 2 multicastovej domény shovívajúcich prepínačov v neprítomnosti multicastového routera |
| IGMP proxy | Prostriedok pre multicastové smerovanie na základe informácií o členstve v IGMP bez potreby komplikovaných multicastových smerovacích protokolov |
| Blokovanie Head-of-Line (HOL) | Prevencia blokovania HOL |
| Detekcia slučky | Detekcia slučky zabezpečuje ochranu proti slučkám zasielaním paketov protokolu slučky z portov, na ktorých je povolená ochrana slučky. Funguje nezávisle od STP |
| Layer 3 | |
| IPv4 smerování | Smerovanie IPv4 paketov s rýchlosťou wire-speed Až 990 statických trás a až 128 IP rozhraní |
| IPv6 smerovanie | Smerovanie IPv6 paketov s rýchlosťou wire-speed |
| Rozhranie Layer 3 | Konfigurácia rozhrania Layer 3 na fyzickom porte, LAG, VLAN rozhraní alebo smyčkovom rozhraní |
| Classless Interdomain Routing (CIDR) | Podpora CIDR |
| Routing Information Protocol (RIP) v2 | Podpora RIP v2 pre dynamické smerovanie |
| Policy-Based Routing (PBR) | Flexibilná kontrola smerovania na smerovanie paketov k inému ďalšiemu skoku na základe IPv4 alebo IPv6 Access Control List (ACL) |
| DHCP server | Prevodník pracuje ako IPv4 DHCP server, prideľuje IP adresy pre viacero DHCP poolov alebo rozsahov Podpora DHCP možností |
| DHCP relay na Layer 3 | Preposielanie DHCP prevádzky cez IP domény |
| Transport Layer Protocol UDP relay | Preposielanie broadcast informácií cez Layer 3 pre zistenie aplikácií alebo reléovanie paketov Bootstrap Protocol (BOOTP)/DHCP |
| Stackovanie | |
| Hardvérové stackovanie | Až 8 switchov v stacku. Až 200 portov spravovaných ako jediný systém s hardvérovým zálohovaním Stackovanie je podporované na nasledujúcich modeloch: Vlna 1: C1300-16P-4X, C1300-24T-4X, C1300-24P-4X, C1300-24FP-4X, C1300-48T-4X, C1300-48P-4X, C1300-48FP-4X, C1300-8MGP-2X, C1300-24MGP-4X, C1300-48MGP-4X Vlna 2: C1300-12XT-2X, C1300-12XS, C1300-16XTS, C1300-24XS, C1300-24XT, C1300-24XTS PID z rovnakej Vlne môžu byť stohované spolu. Medzivlna stohovanie nie je podporované. |
| Vysoká dostupnosť | Rýchle zlyhanie stacku minimalizuje stratu prevádzky. Podpora LAG naprieč viacerými jednotkami vo voice stacku |
| Konfigurácia/management plug-and-play stacku | Aktívny/čítač pre spoľahlivé riadenie stacku Automatické číslovanie Hot swap jednotiek v stacku Ring a chain stackingové možnosti, automatické rýchlosti portov stacku, flexibilné možnosti stohovania portov |
| Vysokorýchlostné medzi spojovacie prepojenia stacku | Ekonomické vysokorýchlostné 10 Gigabit Ethernet optické rozhrania |
| Zabezpečenie | |
| Protokol Secure Shell (SSH) | SSH je bezpečná náhrada za Telnet prevádzku. Secure Copy Protocol (SCP) tiež používa SSH. Podpora SSH v1 a v2 |
| Secure Sockets Layer (SSL) | Podpora SSL: Šifruje všetku HTTPS prevádzku, umožňuje veľmi bezpečný prístup k routervi spravovateľnému prostredníctvom prehliadača |
| IEEE 802.1X (role autentifikátora) | 802.1X: RADIUS autentifikácia a účtovanie, hashovanie MD5, návštevnícka VLAN, neautentifikovaná VLAN, režim jedno/multijázdrových hostiteľov, a viacnásobné relácie Podpora časového 802.1X, dynamického priraďovania VLAN a MAC autentifikácie |
| Supplicant IEEE 802.1X | Prepínač môže byť nakonfigurovaný ako supplicant iný vprepojený prepínač. Umožňuje rozšírený bezpečný prístup mimo §, napríklad v konferenčných miestnostiach |
| Web-based autentifikácia | Webové overovanie poskytuje kontrolu prístupu do siete cez webový prehliadač na akomkoľvek zariadení a operačnom systéme |
| BPDU Guard pre STP | Bezpečnostný mechanizmus na ochranu siete pred nesprávnou konfiguráciou. Port s povoleným BPDU Guard sa vypne, ak sa na ňom prijme BPDU správa. Týmto sa zabraňuje náhodnému vytvoreniu topológie slučiek |
| Root Guard pre STP | Zabraňuje zariadeniam na okraji siete, ktoré nie sú pod kontrolou správcov siete, stať sa STP koreňovými uzlami |
| Loopback Guard pre STP | Poskytuje dodatočnú ochranu proti Layer 2 preposielacím slučkám (STP slučkám) |
| Snooping DHCP | Filtruje DHCP správy s neautorizovanými IP adresami a/alebo zo neočakávaných alebo nedôveryhodných rozhraní. Zabraňuje neautorizovaným zariadeniam správať sa ako DHCP servery |
| IP Source Guard (IPSG) | Keď je IPSG povolené na porte, preposiela switch IP pakety prichádzajúce z tohto portu, ak zdrojové IP adresy paketov nie sú staticky nakonfigurované alebo dynamicky naučené z DHCP snooping. Týmto sa zabraňuje falšovaniu IP adries |
| Dynamic ARP Inspection (DAI) | Switch zahadzuje ARP pakety z portu, ak nie sú pevne alebo dynamicky viazané IP/MAC alebo ak je rozdiel medzi zdrojovou a cieľovou adresou v ARP pakete. Týmto sa zabraňuje útokom typu man-in-the-middle |
| IP/MAC/portové viazanie (IPMB) | Predchádzajúce funkcie (DHCP snooping, IPSG a DAI) spolupracujú na zabránení útokom odmietnutia služby (DoS) v sieti, čím zvyšujú dostupnosť siete |
| Secure Core Technology (SCT) | Zabezpečuje, že switch bude prijímať a spracovávať správu a protokolové prevádzky bez ohľadu na množstvo prijímaného prevádzky |
| Secure Sensitive Data (SSD) | Mechanizmus na bezpečné spravovanie citlivých údajov (napríklad hesiel, kľúčov atď.) na prepínači, s možnosťou ich načítania na iných zariadeniach a zabezpečenou automatickou konfiguráciou. Prístup na zobrazenie citlivých údajov ako v plain texte alebo zašifrovaných je zabezpečený podľa užívateľského oprávnenia a spôsobu prístupu |
| Trustworthy systems | Trustworthy systémy poskytujú veľmi bezpečný základ pre produkty Cisco Ochrana v čase prevádzky (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) |
| Private VLAN | Poskytuje bezpečnosť a izoláciu medzi prepínacími portami, čo zabezpečuje, že používatelia nemôžu sledovať prevádzku iných používateľov; podporuje viacero uplinkov. |
| Layer 2 izolácia Private VLAN Edge (PVE) | PVE (taktiež známa ako chránené porty) poskytuje Layer 2 izoláciu medzi zariadeniami v rovnakej VLAN; podporuje viacero uplinkov |
| Portová bezpečnosť | Možnosť uzamknúť zdrojové MAC adresy na portoch a obmedziť počet naučených MAC adries |
| RADIUS/TACACS+ | Podpora RADIUS a TACACS autentifikácie. Prevodník funguje ako klient |
| RADIUS účtovanie | Funkcie účtovania RADIUS umožňujú odosielať údaje na začiatku a na konci služby, indikujúc počet použitých zdrojov (napríklad čas, pakety, bajty atď.) počas relácie |
| Storm control | Broadcast, multicast a neznáme unicast |
| Prevencia DoS | Prevencia útokov typu DoS |
| Viaceré úrovne oprávnení používateľa v CLI | Úroveň 1, 7, a 15 oprávnení |
| ACLs | Podpora až 1024 pravidiel Zahadzovanie alebo rýchlostné obmedzenie na základe zdrojovej a cieľovej MAC adresy, VLAN ID, IPv4 alebo IPv6 adresy, IPv6 flow label, protokolu, portu, Differentiated Services Code Point (DSCP)/IP precedence, TCP/UDP zdrojových a cieľových portov, 802.1p priority, Ethernet typu, ICMP paketov, IGMP paketov, TCP flag; ACL môžete použiť na vstupe aj výstupe |
| Kvalita služby | |
| Úrovne priority | 8 hardvérových front |
| Plánovanie | Prísna priorita a Weighted Round-Robin (WRR) |
| Trieda služby | Portová, 802.1p VLAN priorita, IPv4/IPv6 IP precedence/Type of Service (ToS)/DSCP, Differentiated Services (DiffServ), triedenie a poznámkovanie ACL, dôveryhodná QoS Rozdelenie fronty na základe DSCP a Triedy služby (802.1p/CoS) |
| Rýchlostné obmedzovanie | Ingress policer; egress tvarovanie a riadiaca rýchlosť na VLAN, na porte a podľa toku; policovanie s dvoma rýchlosťami a troma farbami (2R3C) |
| Prevencia zahltenia | Algoritmus na prevenciu zahltenia TCP je potrebný na minimalizáciu a zabránenie globálnej straty TCP |
| Optimalizácia prevádzky iSCSI | Mechanizmus na priorizáciu prevádzky iSCSI nad inými typmi prevádzky |
| Štandardy | |
| Štandardy | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3ae 10 Gbps Ethernet cez optiku pre LAN, IEEE 802.3an 10GBASE-T 10 Gbps Ethernet cez kábety s krútenou páravou, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP a GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB Link Layer Discovery Protocol, IEEE 802.3az Energy Efficient Ethernet, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | IPv6 host mode, IPv6 cez Ethernet, dual IPv6/IPv4 stack IPv6 Neighbor Discovery a Router Discovery (ND), IPv6 stateless address auto-configuration, Path MTU (Maximum Transmission Unit) discovery Detekcia duplicitnej adresy (DAD), IPv6 DHCPv6 klient s stateless a stateful režimom IPv6 prostredníctvom IPv4 siete s podporou Intrasite Automatic Tunnel Addressing Protocol (ISATAP) tunelu |
| QoS pre IPv6 | Prioritizuje IPv6 pakety v hardvéri |
| ACL pre IPv6 | Zahádza alebo obmedzuje rýchlosť IPv6 paketov v hardvéri |
| Prvá bezpečnosť Hopu pre IPv6 | RA guard ND inspekcia DHCPv6 guard Tabuľka viazaných susedov (snooping a statické záznamy) Integrita tabuľky viazaných susedov |
| Snooping MLD v1/2 | Doručuje IPv6 multicastové pakety len požadovaným príjemcom |
| MLD proxy | Mechanizmus pre multicastové smerovanie na základe MLD členstva bez potreby zložitejších multicastových smerovacích protokolov |
| IPv6 aplikácie | Web/SSL, Telnet server/SSH, ping, traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), SNMP, RADIUS, syslog, DNS klient, Telnet klient, DHCP klient, auto-konfigurácia DHCP, IPv6 DHCP relay, TACACS+ |
| Podporované RFC pre IPv6 | RFC 4443 (ktorý nahradzuje RFC 2463): ICMP verzia 6 RFC 4291 (ktorý nahradzuje RFC 3513): IPv6 adresová architektúra RFC 4291: IPv6 adresová architektúra RFC 2460: špecifikácia IPv6 RFC 4861 (ktorý nahradzuje RFC 2461): susedská detekcia pre IPv6 RFC 4862 (ktorý nahradzuje RFC 2462): bezstavová IPv6 auto-konfigurácia adries RFC 1981: objavovanie MTU cesty RFC 4007: IPv6 architektúra rozsahu adries RFC 3484: predvolený mechanizmus výberu adries RFC 5214 (ktorý nahradzuje RFC 4214): ISATAP tunelovanie RFC 4293: MIB pre IPv6: textové konvencie a všeobecná skupina RFC 3595: textové konvencie pre IPv6 flow label |
| Správa | |
| Cisco Business Dashboard | Podpora zabudovaného sondy pre Cisco Business Dashboard bežiaci na prepínači. Odstraňuje potrebu nastavenia samostatného hardvéru alebo virtuálnej mašiny na sondovanie Cisco Business Dashboard na mieste |
| Cisco Business mobilná aplikácia | Mobilná aplikácia pre Cisco Business switch a bezdrôtové produkty. Pomáha nastaviť lokálnu sieť do niekoľkých minút a poskytuje jednoduché riadenie na dosah ruky |
| Cisco Network Plug and Play (PnP) agent | Riešenie Cisco Network PnP poskytuje jednoduchú, bezpečnú, jednotnú a integrovanú ponuku na uľahčenie nasadenia nových pobočiek alebo kampusových zariadení alebo na provisioning aktualizácií existujúcej siete. Riešenie poskytuje jednotný prístup na provisioning Cisco routrov, prepínačov a bezdrôtových zariadení s takmer nulovou dotykovou nasadzovacou skúsenosťou. Podpora Cisco PnP Connect |
| Webové používateľské rozhranie | Vstavaný nástroj na konfiguráciu prepínača pre jednoduchú konfiguráciu zariadení cez prehliadač (HTTP/HTTPS) Podpora jednoduchého a pokročilého režimu, sprievodcov, prispôsobiteľného panelu, údržby systému, monitorovania, online pomoci a univerzálneho vyhľadávania |
| SNMP | Verzie SNMP 1, 2c a 3 s podporou trapov a SNMP verzia 3 User-Based Security Model (USM) |
| Vzdialené monitorovanie (RMON) | Vložený RMON softvérový agent podporuje 4 RMON skupiny (história, štatistika, alarmy a udalosti) pre rozšírenú správu prevádzky, monitorovanie a analýzu |
| Duálna podpora IPv4 a IPv6 | Kombinácia oboch protokolových zásobníkov na uľahčenie migrácie |
| Upgrade firmware | Webový prehliadač na aktualizáciu (HTTP/HTTPS) a TFTP a aktualizácia cez SCP bežiaci na SSH Duálne obrazy pre odolné aktualizácie firmware |
| Zrkadlenie portov | Prevádzka na porte môže byť zrkadlená na iný port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 8 zdrojových portov môže byť zrkadlených na jeden cieľový port |
| Zrkadlenie VLAN | Prevádzka z VLAN môže byť zrkadlená na port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 8 zdrojových VLAN môže byť zrkadlených na jeden cieľový port |
| Redirekcia a zrkadlenie tokov | Presmerovanie alebo zrkadlenie prevádzky na cieľový port alebo reláciu na základe toku |
| Remote Switch Port Analyzer (RSPAN) | Prevádzka môže byť zrkadlená naprieč doménou Layer 2 na vzdialený port iného switchu na jednoduchšiu troubleshooting |
| sFlow agent | Prepínač môže exportovať sFlow vzorky na externé zberacie zariadenia. sFlow poskytuje prehľad o sieťovej prevádzke až na úrovni toku |
| DHCP (možnosti 12, 59, 60, 66, 67, 82, 125, 129 a 150) | DHCP možnosti uľahčujú presnejšiu kontrolu z centrálneho miesta (DHCP servera) na získanie IP adries, auto-konfiguráciu (sťahovanie konfigurácie a obrazu), DHCP relé a hostname |
| Secure Copy (SCP) | Bezpečný prenos súborov do a zo switchu |
| Auto-konfigurácia s SCP sťahovaním súborov | Umožňuje bezpečné masové nasadenie s ochranou citlivých údajov |
| Textovo upravovateľné konfiguračné súbory | Konfiguračné súbory je možné upravovať textovým editorom a sťahovať na iný switch, čo uľahčuje masové nasadenie |
| Smartports | Zjednodušená konfigurácia QoS a bezpečnostných schopností |
| Auto Smartports | Uplatňuje inteligenciu poskytovanú rolami Smartportov a aplikuje ju automaticky na port na základe zistených zariadení cez Cisco Discovery Protocol alebo LLDP-MED. Uľahčuje bezdotykové nasadenie |
| Textová CLI | Skriptovateľná CLI. Podporuje úplnú CLI aj menu založenú CLI. Užívatelské úrovne oprávnení 1, 7 a 15 sú podporované pre CLI |
| Lokálizácia | Lokálizácia GUI a dokumentácie do viacerých jazykov |
| Vstupný banner | Konfigurovateľné viaceré bannery pre web aj CLI |
| Iné správy | Traceroute, správa na jednom IP, HTTP/HTTPS, SSH, RADIUS, zrkadlenie portov, aktualizácie TFTP, DHCP klient, BOOTP, SNTP, Xmodem aktualizácie, diagnóza kábla, ping, syslog, Telnet klient (podpora SSH), automatické nastavenia času zo správcovskej stanice |
| Zelené (efektívnosť energie) | |
| Detekcia energie | Automaticky vypína napájanie na porte RJ-45 pri detekcii link down. Aktivácia režimu sa obnoví bez straty paketov, keď switch zistí, že link je opäť hore |
| Detekcia dĺžky kábla | Upravuje úroveň signálu podľa dĺžky kábla. Znižuje spotrebu energie na kratších kábloch |
| EEE kompatibilné (802.3az) | Podporuje IEEE 802.3az na všetkých kovových Gigabit Ethernet portoch |
| Deaktivácia LED na porte | LED diód je možné manuálne vypnúť pre úsporu energie |
| Časovo riadená prevádzka portu | Link hore alebo dole na základe vopred stanoveného rozvrhu (keď je port administratívne hore) |
| Všeobecné | |
| Jumbo frames | Veľkosti rámcov až 9000 bajtov. Predvolená MTU je 2000 bajtov |
| MAC tabuľka | 16 000 adries |
| Chip guard | Detekuje pokusy o manipuláciu a reaguje počas bootovania |
| Integrity bootu | Prehľad integrity bootu umožňuje vizualizovať identitu platformy Cisco a informácie o integrite softvéru, ktoré je možné voľne používať a konať na základe nich |
| Discover | |
| Bonjour | Prepínač sa vyjaví pomocou protokolu Bonjour |
| Link Layer Discovery Protocol (LLDP) (802.1ab) s rozšíreniami LLDP-Media Endpoint Discovery (MED) | LLDP umožňuje prepínaču inzerovať svoju identitu, konfiguráciu a schopnosti susedným zariadeniam, ktoré tieto údaje ukladajú do MIB. LLDP-MED je rozšírenie LLDP, pridáva funkcie pre IP telefóny. |
| Cisco Discovery Protocol | Prepínač sa vyjaví pomocou Cisco Discovery Protocol. Tiež sa naučí pripojené zariadenie a jeho vlastnosti pomocou Cisco Discovery Protocol |
| Hardvérové | |
| Spotreba energie (najhorší prípad) | |
| Celková spotreba energie | 110V=50.3W 220V=52W |
| Teplo (BTU/h) | 218.38 |
| Režim napájania v pohotovostnom režime | 110V=20.7W 220V=22.8W |
| Porty | |
| Celkový počet systémových portov | 12 10G kovových + 2 x 10G SFP+ + 1 x GE OOB správa |
| RJ-45 porty | 12 x 10G kovových |
| Kombinované porty (RJ-45 + Small Form-Factor Pluggable [SFP]) | 2 x SFP+ |
| Console port | Štandardný RJ-45 konzolový port Cisco a USB Typ C port |
| USB port | USB Typ C port na prednej strane switchu pre jednoduché spravovanie súborov a obrazu, ako aj konzolový port |
| Tlačidlá | Reset tlačidlo |
| Typ kábla | Neoplotený krútený pár (UTP) kategórie 5e alebo vyššej pre 1000BASE-T |
| LED diódy | Systém, Link/Act, PoE, Rýchlosť |
| Flash pamäť | 512 MB |
| CPU | ARM dual-core na 1.4 GHz |
| DRAM | 1 GB DDR4 |
| Packet buffer | Všetky čísla sú súhrnné pre všetky porty, pretože buffery sa dynamicky zdieľajú: 3 MB |
| Podporované SFP moduly | MGBSX1 MGBLX1 MGBLH1 MGBT1 GLC-SX-MMD GLC-EX-SMD GLC-ZX-SMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE CWDM-SFP-1470 CWDM-SFP-1490 CWDM-SFP-1510 CWDM-SFP-1530 CWDM-SFP-1550 CWDM-SFP-1570 CWDM-SFP-1590 CWDM-SFP-1610 SFP-H10GB-CU1M SFP-H10GB-CU3M SFP-H10GB-CU5M SFP-10G-SR SFP-10G-LR SFP-10G-SR-S SFP-10G-LR-S SFP-10G-ER SFP-10G-ER-S SFP-10G-T-X SFP-10G-BXD-I SFP-10G-BXU-I SFP-H10GB-CU1-5M SFP-H10GB-CU2M SFP-H10GB-CU2-5M SFP-H10GB-ACU7M SFP-H10GB-ACU10M SFP-10G-AOC1M SFP-10G-AOC2M SFP-10G-AOC3M SFP-10G-AOC5M SFP-10G-AOC7M SFP-10G-AOC10M |
| Životné prostredie | |
| Rozmery jednotky (W x D x H) | 300 x 268 x 44 mm (17.5 x 10.55 x 1.73 in) |
| Hmotnosť jednotky | 2.64 kg (5.82 lb) |
| Napájanie | 100-240V 50-60 Hz, vnútorné |
| Certifikácie | UL (UL 62368), CSA (CSA 22.2), CE značka, FCC Časť 15 (CFR 47) Trieda A |
| Prevádzková teplota | 23° do 122°F (-5° do 50°C) |
| Ukládacia teplota | -13° do 158°F (-25° do 70°C) |
| Prevádzková vlhkosť | 10% do 90%, relatívna, bez kondenzácie |
| Ukládacia vlhkosť | 10% do 90%, relatívna, bez kondenzácie |
| Akustický hluk a priemerný čas medzi poruchami (MTBF) | |
| VENTILÁTOR (počet) | 1 |
| Akustický hluk | 25°C: 28,5 dBA |
| MTBF pri 25°C (hodiny) | 1 198 404 |
| Záruka | Obmedzená doživotná s možnostou vrátenia a výmeny v továrni |
| Balenie obsahuje | |
| Switch Cisco Catalyst 1300 Series | |
| Napájací kábel | |
| Letáková karta | |
| Minimálne požiadavky | |
| Webový prehliadač: Chrome, Firefox, Edge, Safari | |
| Kategória 5e Ethernet kábla | |
| Inštalovaný TCP/IP, sieťový adaptér a sieťový operačný systém (napríklad Microsoft Windows, Linux alebo Mac OS X) |
Popis produktu bol preložený pomocou umelej inteligencie a môže obsahovať nepresnosti.