Košík (0)


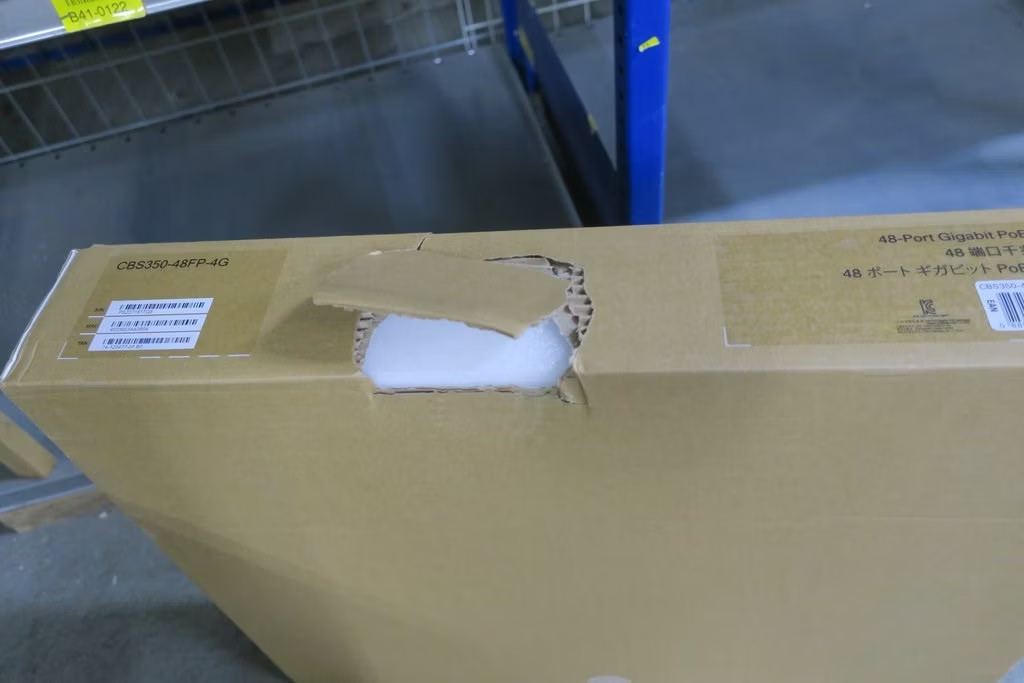
BAZAR - Cisco switch CBS350-48FP-4G, 48xGbE RJ45, 4xSFP, PoE+, 740W - REFRESH - poškozený obal
Skladom


Obsah balenia
- 1x Hlavný produkt
- 1x Napájací adaptér
- 1x Užívateľská príručka
- 1x Záručný list
Popis produktu
BAZÁR - Cisco switch CBS350-48FP-4G-EU - REFRESH - poškodené balenie
CISCO REFRESH sú repasované produkty, ktoré spoločnosť CISCO dodáva s certifikáciou kvality, zárukou a servisnou podporou odpovedajúcou ekvivalentnému novému produktu
Riadené switche rady Cisco Business 350 sú spoľahlivými stavebnými prvkami pre siete malých firiem. Vďaka intuitívnemu ovládaciemu panelu, pokročilým funkciám a všadeprítomnému zabezpečeniu urýchľujú spravované switche radu Cisco Business 350 vašu digitálnu transformáciu.
Záruka platná do End of Support 31. 10. 2029.
Oznámenie End of Life pre CISCO CBS350
Stránky produktu: CBS350-48FP-4G-EU
Quick start guide: Rýchly štart
| Rýchlosť prepínania a priepustnosť (Všetky switche sú wire speed a nonblocking) | |
| Kapacita v miliónoch paketov za sekundu (mpps) (64-bajtové pakety) | 77,38 |
| Kapacita prepínania v gigabitoch za sekundu (Gbps) | 104 |
| Layer 2 prepínanie | |
| Spanning Tree Protocol (STP) | Štandardná podpora 802.1d Spanning Tree
|
| Portové skupiny/linková agregácia | Podpora IEEE 802.3ad Link Aggregation Control Protocol (LACP)
|
| VLAN | Podpora až 4 094 VLAN naraz
|
| Vozová VLAN | Hlasový tok je automaticky priradený k vozovej VLAN špecifickej pre hlas a je zabezpečený vhodnou úrovňou QoS. Protokol zistenia služieb hlasu (VSDP) zabezpečuje bezkontaktné nasadenie hlasových koncových bodov a ovládacích zariadení |
| Multicast TV VLAN | Multicast TV VLAN umožňuje zdieľať jednu multicast VLAN v sieti, zatiaľ čo odberatelia ostávajú v oddelených VLAN. Tento prvok je tiež známy ako Multicast VLAN Registration (MVR) |
| VLAN preklad | Podpora mapovania VLAN jedna ku jednej. Pri VLAN preklade jedna ku jednej sú VLAN odberateľa (C-VLAN) mapované na VLAN poskytovateľa služieb (S-VLAN) a pôvodné značky C-VLAN sa nahradia špecifikovaným S-VLANom |
| Q-in-Q | VLANy transparentne prechádzajú sieťou poskytovateľa slúžiac na izoláciu toku medzi zákazníkmi |
| Vyberaný Q-in-Q | Vyberaný Q-in-Q je rozšírenie základnej funkcie Q-in-Q a umožňuje, na každom edge rozhraní, viacnásobné mapovanie rôznych C-VLANov na samostatné S-VLANy
|
| Všeobecný protokol registrácie VLAN (GVRP)/Všeobecný protokol registrácie atribútov (GARP) | Protokoly GVRP a GARP umožňujú automatický prenos a konfiguráciu VLAN v mostovej doméne |
| Unidirectional Link Detection (UDLD) | UDLD monitoruje fyzické pripojenie a zistí unidirekcionálne odkazy spôsobené nesprávnym zapojením alebo chybami kábla/portu, čím znemožňuje opakovanie vysielania a black holing toku v switchovaných sieťach |
| Relay DHCP na vrstve 2 | Preposielanie DHCP trafik do DHCP servera v inej VLAN; spolupráca s DHCP voľbou 82 |
| Snímanie IGMP skupín (IGMP snooping) verzie 1, 2 a 3 | IGMP limituje tok multicastových dát do požadovaných odberateľov; podporuje 2K multicastových skupín (vrátane multicastu špecifických zdrojom) |
| IGMP Querier | IGMP querier podporuje multicastové domény na Layer 2 v prípade, že nie je k dispozícii multicast router |
| IGMP proxy | Poskytuje mechanizmus pre multicastové forwards, založený na IGMP členstve, bez potreby komplikovanejších multicastových routovacích protokolov |
| Blokovanie Head-of-Line (HOL) | Zabraňuje blokovaniu HOL |
| Detekcia slučky | Detekcia slučky poskytuje ochranu proti slučkám vysielaním kontrolných paketov slučky na portoch, na ktorých je aktivované ochrana slučky. Funguje nezávisle od STP |
| Layer 3 | |
| IPv4 routovanie | Rýchlosť routovania IPv4 paketov
|
| IPv6 routovanie | Rýchlosť routovania IPv6 paketov |
| Layer 3 rozhranie | Konfigurácia Layer 3 rozhrania na fyzickom portu, Link Aggregation (LAG), VLAN rozhraní alebo slučkovom rozhraní |
| Support pre bezrozmerovú interdoménovú routovanie (CIDR) | Podpora CIDR |
| RIP v2 | Podpora Routing Information Protocol verzie 2 pre dynamické routovanie |
| Policy-Based Routing (PBR) | Flexibilná kontrola routovania na smerovanie paketov k inému nasledujúcemu skoku podľa IPv4 alebo IPv6 ACL |
| DHCP Server | Switche funguje ako IPv4 DHCP server, ktorý poskytuje IP adresy pre viacero DHCP poolov/rozsahov
|
| Relay DHCP na vrstve 3 | Preposielanie DHCP trafik medzi IP doménami |
| Relé User Datagram Protocol (UDP) | Preposielanie broadcastových informácií cez vrstvy 3 pre zisťovanie aplikácií alebo pre preposielanie paketov Bootstrap Protocol (BOOTP)/DHCP |
| Zabezpečenie | |
| Secure Shell (SSH) protokol | SSH je bezpečná náhrada za Telnet. Secure Copy Protocol (SCP) tiež používa SSH. Podporované sú SSH v1 a v2 |
| Secure Sockets Layer (SSL) | Podpora SSL: Šifruje všetok HTTPS traffic, umožňuje veľmi bezpečný prístup k GUI správy v prepínači |
| IEEE 802.1X (Rol elektronického autentifikátora) | 802.1X: Diaľkové overovanie pomocou RADIUS a účetnictvo, MD5 hash; hosťovská VLAN; neautentifikovaná VLAN, režim pre jedno alebo viac zariadení a relácie |
| Podpisovateľ IEEE 802.1X | Switche môžu byť konfigurované na správanie ako supplicant na iných switchoch, čo umožňuje rozšírený bezpečný prístup v oblastiach mimo kabelážnej miestnosti |
| Webové overovanie | Webové overovanie poskytuje kontrolu prístupu k sieti cez webový prehliadač pre akékoľvek zariadenia a operačné systémy |
| BPDU Guard | Bezpečnostný mechanizmus na ochranu siete pred neplatnými konfiguráciami. Port s aktivovaným BPDU Guard sa vypne, ak na ňom obdrží BPDU správu. Tým sa zabraňuje neúmyselnému tvorbe topológií |
| Root Guard | Zabraňuje zariadeniam na okraji, ktoré nie sú pod kontrolou správcu siete, stať sa kořenovým uzlom Spanning Tree |
| Loopback Guard | Poskytuje ďalšiu ochranu proti Layer 2 slučkám (STP slučkám) |
| DHCP snooping | Filtruje DHCP správy s neregistrovanými IP adresami alebo z neočakávaných alebo nedôveryhodných rozhraní, čím bráni podvodným zariadeniam správať sa ako DHCP servery |
| IP Source Guard (IPSG) | Keď je aktivovaný IP Source Guard na porte, switch filtruje IP pakety prichádzajúce z tohto portu, ak zdrojové IP adresy paketov neboli staticky nastavené alebo získané dynamicky pomocou DHCP snooping. Tým sa zabraňuje falšovaniu IP adries |
| Dynamické Dvakrát Ari (DAI) | Switch zamieta ARP pakety z portu, ak nie sú staticky alebo dynamicky viazané IP/MAC, alebo ak existuje nezhoda medzi zdrojovou alebo cieľovou adresou v ARP pakete. Tým sa zabraňuje útokom typu man-in-the-middle |
| IP/MAC/Port Binding (IPMB) | Vyššie uvedené funkcie (DHCP snooping, IP Source Guard, a DAI) spoločnou prácou zabraňujú útokom typu DOS v sieti, čím zvyšujú dostupnosť siete |
| Technológia zabezpečeného jadra (SCT) | Zabezpečuje, že switch bude prijímať a spracovávať správu a protokolový tok bez ohľadu na množstvo prijímaného toku |
| Zabezpečenie citlivých údajov (SSD) | Mechanizmus na bezpečné spravovanie citlivých údajov (heslá, kľúče a pod.) na switchi, ich zverejňovanie na ďalších zariadeniach a zabezpečená automatická konfigurácia. Prihlasovanie na zobrazenie citlivých údajov v plaintext nebo zašifrovane závisí od používateľských prístupových úrovní a spôsobu prístupu |
| Dôveryhodné systémy | Dôveryhodné systémy poskytujú vysoko bezpečný základ pre produkty Cisco
|
| Privátne VLAN | Privátne VLAN zabezpečuje bezpečnú izoláciu medzi portami switchu, čo pomáha zaručiť, že používatelia nemôžu sledovať prevádzku ostatných; podporuje viacnásobné uplinky |
| Layer 2 izolácia Privátne VLAN Edge (PVE) | PVE (tiež známe ako chránené porty) zabezpečuje Layer 2 izoláciu medzi zariadeniami v rovnakej VLAN, podporuje viaceré uplinky |
| Bezpečnosť portov | Možnosť zablokovať zdrojové MAC adresy na portoch a obmedziť počet naučených MAC adries |
| RADIUS/TACACS+ | Podpora autentifikácie RADIUS a TACACS. Switche fungujú ako klienti |
| Účtovanie RADIUS | Funkcie účtovania RADIUS umožňujú odosielať údaje na začiatku a na konci služieb, uvádzajúce množstvo použitých zdrojov (napríklad čas, pakety, bajty) počas relácie |
| Storm control | Broadcast, multicast a neznámy unicast |
| Preventioná DOS útokov | Zabraňuje útokom typu Denial of Service (DOS) |
| Viaceré úrovne privilégií používateľa v CLI | Úrovne privilégií 1, 7 a 15 |
| ACL | Podpora až 1024 pravidiel
|
| Kvalita služby (QoS) | |
| Úrovne priority | 8 hardvérových frontov |
| Naplánovanie | Prísna priorita a Zosúladenie s váhami (Weighted Round Robin - WRR) |
| Trieda služby | Portová; priorita VLAN 802.1p; IPv4/v6 priorita IP/Type of Service (ToS)/DSCP; Rozlíšenie a poznámky ACL, dôveryhodná QoS
|
| Obmedzovanie rýchlosti | Ingress policer; shaping a kontrola rýchlosti v odchádzajúcom smere; na základe VLAN, na portoch alebo toku; 2R3C policing |
| Prevencia zahltenia | Potrebný je algoritmus na vypočítanie záťaže TCP, ktorý minimalizuje a zabraňuje globálnej stratovej synchronizácii TCP |
| Optimalizácia iSCSI toku | Mechanizmus na uprednostnenie iSCSI toku pred inou prevádzkou |
| Štandardy | |
| IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Giga Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Giga Ethernet, IEEE 802.3ae 10 Gbit/sec Ethernet cez optiku pre LAN, IEEE 802.3an 10GBase-T 10 Gbit/sec Ethernet cez meďové kroucené dvojlinky, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP a GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB Link Layer Discovery Protocol, IEEE 802.3az Energy Efficient Ethernet, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 | |
| IPv6 | |
| IPv6 | Host mode IPv6; IPv6 cez Ethernet; Dual IPv6/IPv4 stack
|
| QoS pre IPv6 | Prioritizácia IPv6 paketov v hardvéri |
| ACL pre IPv6 | Zamýkanie alebo rýchlostné obmedzovanie IPv6 paketov v hardvéri |
| First Hop Security IPv6 | RA guard
|
| Multicast Listener Discovery (MLD v1/2) snooping | Dodanie IPv6 multicastových paketov iba na požadovaných prijímateľov |
| MLD proxy | Protokol MLD pre multicastové forwardovanie na základe členstva v MLD, bez potreby zložitejších multicastových routovacích protokolov |
| IPv6 aplikácie | Web/SSL, Telnet server/SSH, ping, traceroute, jednoduchý časový protokol (SNTP), jednoduchý prenos súborov (TFTP), SNMP, RADIUS, syslog, klient DNS, klient Telnet, DHCP klient, DHCP autokonfigurácia, IPv6 DHCP relay, TACACS+ |
| Podporované RFC pre IPv6 | RFC 4443 (ktorý nahrádza RFC2463): ICMP verzia 6
|
| Správa | |
| Cisco Business Dashboard | Podpora zabudovaného sondy pre Cisco Business Dashboard bežiaci na switche. Odstraňuje potrebu samostatnej hardvérovej alebo virtuálnej inštancie Cisco Business Dashboard Probe na mieste. |
| Cisco Business mobilná aplikácia | Mobilná aplikácia pre Cisco Business Switch a Wireless produkty. Pomáha nastaviť lokálnu sieť behom niekoľkých minút a poskytuje jednoduché spravovanie na dosah ruky. |
| Cisco Network Plug and Play (PnP) agent | Riešenie Cisco Network Plug and Play poskytuje jednoduchú, bezpečnú, jednotnú a integrovanú službu na uľahčenie nasadenia nových pobočkových alebo vysokoškolských zariadení alebo pre aktualizácie konfigurácie existujúcej siete. Riešenie poskytuje jednotný spôsob na provisioning Cisco routerov, switchov a bezdrôtových zariadení s takmer nulovou dotykovou nasadením
|
| Webové používateľské rozhranie | Vstavaný konfiguračný nástroj switchu pre jednoduchú konfiguráciu zariadení cez prehliadač (HTTP/HTTPS).
|
| SNMP | SNMP verzie 1, 2c a 3 s podporou trapov, a SNMP verzia 3 User-based Security Model (USM) |
| Rôznorodé monitorovanie (RMON) | Integrovaný RMON softvérový agent podporuje 4 skupiny RMON (história, štatistiky, alarmy a udalosti) pre zvýšené riadenie toku, sledovanie a analýzu |
| IPv4 a IPv6 dual stack | Koexistencia oboch protokolových zásobníkov na jednoduchšiu migráciu |
| Aktualizácia firmvéru | Aktualizácia cez webový prehliadač (HTTP/HTTPS) a TFTP a upgrade cez SCP bežiaci na SSH
|
| Mirrorovanie portov | Prevádzka na jednom porte môže byť zrkadlená na iný port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 8 zdrojových portov môže byť zrkadlených na jeden cieľový port. |
| Mirrorovanie VLAN | Prevádzka z VLAN môže byť zrkadlená na port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 8 zdrojových VLAN môže byť zrkadlených na jeden cieľový port. |
| Flow-based presmerovanie a zrkadlenie | Presmerovanie alebo zrkadlenie toku na cieľový port alebo reláciu zrkadlenia na základe toku |
| RSPAN (Remote Switch Port Analyzer) | Prevádzka môže byť zrkadlená cez VLANovú doménu na vzdialený port na inom switchi pre jednoduchšie odhaľovanie problémov |
| sFlow agent | Switch môže exportovať sFlow vzorky na externé zberateľské zariadenia. sFlow poskytuje prehľad o sieťovej prevádzke na úrovni toku |
| DHCP (možnosti 12, 59, 60, 66, 67, 82, 125, 129 a 150) | DHCP možnosti uľahčujú ešte presnejšiu kontrolu z centrálneho bodu (DHCP servera) pre získanie IP adresy, autonastavenia (sťahovania konfiguračného a obrazu súboru), DHCP relay a hostname |
| SCP (Secure Copy) | Bezpečné prenášanie súborov na a zo switche |
| Autokonfigurácia s pomocou SCP súborov | Umožňuje bezpečné masové nasadenie s ochranou citlivých dát |
| Konfiguračné súbory s textovým editorom | Súbory konfigurácie je možné upraviť v textovom editore a stiahnuť na iný switch, čo umožňuje jednoduchšie hromadné nasadenie |
| Smartports | Zjednodušená konfigurácia QoS a bezpečnostných schopností |
| Auto Smartports | Uplatňuje inteligenciu zo Smartport rolí a aplikuje ju automaticky na port na základe detekovaných zariadení pomocou Cisco Discovery Protocol alebo LLDP-MED. Uľahčuje zero-touch nasadenie |
| Textview CLI | Skriptovateľné rozhranie príkazového riadku. Podporuje plné CLI aj menu-based CLI. Podpora úrovní privilégií 1, 7 a 15 |
| Lokálnosť | Preklad GUI a dokumentácie do viacerých jazykov |
| Vstupná správa pre prihlásenie | Konfigurovateľné viaceré vstupné správy pre web aj CLI |
| Iné spravovanie | Traceroute; správa jedného IP; HTTP/HTTPS; SSH; RADIUS; portové zrkadlenie; TFTP upgrade; DHCP klient; BOOTP; SNTP; upgrade pomocou Xmodem; diagnostika kábla; ping; syslog; klient Telnet (s podporou SSH); automatické nastavenia času zo správcovskej stanice |
| Ekologická aktivita (energetická účinnosť) | |
| Energy Detect | Automaticky vypína napájanie na RJ-45 porte pri detekcii link down. Režim sa obnoví bez straty paketov, keď sa link znovu aktivuje |
| Detekcia dĺžky kábla | Prispôsobuje silu signálu podľa dĺžky kábla. Znižuje spotrebu energie pre kratšie káble. |
| Podpora EEE (802.3az) | Podporuje IEEE 802.3az na všetkých meďových portoch Gigabit Ethernet |
| Vypnutie LED diód na porte | LED diódy môžu byť manuálne vypnuté pre úsporu energie |
| Časovo riadené fungovanie portov | Linking alebo unlinking na základe definovaného rozvrhu (keď je port administratívne aktivovaný) |
| Časovo riadené PoE | PoE napájanie môže byť zapnuté alebo vypnuté na základe definovaného rozvrhu na úsporu energie |
| Všeobecne | |
| Jumbo rámce | Velikosti rámcov až 9K bajtov. Výchozí MTU je 2K bajtov |
| MAC tabuľka | 16 000 adries |
| Objavovanie | |
| Bonjour | Switch sa sám inzeruje pomocou Bonjour protokolu |
| Link Layer Discovery Protocol (LLDP) (802.1ab) s rozšíreniami LLDP-MED | LLDP umožňuje switchu oznamovať svoju identifikáciu, konfiguráciu a schopnosti susedným zariadeniam, ktoré tieto údaje ukladajú do MIB. LLDP-MED je rozšírenie LLDP, pridávajúce funkcie pre IP telefóny |
| Cisco Discovery Protocol | Switch sa sám inzeruje pomocou Cisco Discovery Protocol. Zároveň zisťuje pripojené zariadenia a ich vlastnosti pomocou Cisco Discovery Protocol |
| Power over Ethernet | |
| PoE IEEE 802.3af, PoE+ IEEE 802.3at alebo 60W PoE dodávané cez RJ-45 porty v rámci uvedených rozpočtov výkonu | Nasledujúce switche podporujú PoE IEEE 802.3at, IEEE 802.3af a legacy PoE. 60W PoE je podporované na vybraných RJ-45 portoch na vybraných modeloch. Celková dostupná sila pre PoE na switchi je nasledovná: |
| Dedikovaný výkon na PoE | 740 W |
| Počet portov s podporou PoE | 48 |
| Hardvér | |
| Spotreba energie (najhorší scenár) | |
| Systémová energetická spotreba | 110V=60.77W
|
| Spotreba energie (vrátane PoE) | 110V=451.95W
|
| Teplo (výkony v BTU/h) | 1542.12 |
| Porty | |
| Celkový počet portov systému | 52 x Gigabit Ethernet |
| RJ-45 porty | 48 x Gigabit Ethernet |
| Combo porty (RJ-45 + SFP) | 4 x SFP |
| Serinové rozhranie | Štandardné RJ45 serinové rozhranie Cisco |
| USB slot | USB Type-A slot na prednej strane switchu pre jednoduchú správu súborov a obrazov |
| Tlačidlá | Reset tlačidlo |
| Typ káblov | Neutažené Twisted Pair (UTP) kategórie 5e alebo vyššej pre 1000BASE-T |
| LED diódy | Systém, Link/Act, PoE, Rýchlosť |
| Flash | 256 MB |
| CPU | 800 MHz ARM |
| DRAM | 512 MB |
| Buffer paketov | |
| Buffer paketov (Všetky čísla sú celkové cez všetky porty, buffers sú dynamicky zdieľané): | 3 MB |
| Podporované SFP moduly | |
| SKU | Media |
| MGBSX1 | Multimodové vlákno |
| MGBLX1 | Jednomodové vlákno |
| MGBLH1 | Jednomodové vlákno |
| MGBT1 | UTP kategória 5e |
| GLC-SX-MMD | Multimodové vlákno |
| GLC-LH-SMD | Jednomodové vlákno |
| GLC-BX-U | Jednomodové vlákno |
| GLC-BX-D | Jednomodové vlákno |
| GLC-TE | UTP kategória 5e |
| Životné prostredie | |
| Rozmery jednotky (W x D x H) | 445 x 350 x 44 mm (17.5 x 13.78 x 1.73 in) |
| Hmotnosť jednotky | 5.43 kg (11.97 lb) |
| Napájanie | 100-240V 50-60 Hz, interné, univerzálne |
| Certifikácie | UL (UL 62368), CSA (CSA 22.2), CE značka, FCC Part 15 (CFR 47) Trieda A |
| Prevádzková teplota | 23° do 122°F (-5° do 50°C) |
| Ukladacia teplota | -13° do 158°F (-25° do 70°C) |
| Prevádzková vlhkosť | 10% až 90%, relatívna, bez kondenzácie |
| Ukladacia vlhkosť | 10% až 90%, relatívna, bez kondenzácie |
| Akustické hluky a priemerná doba medzi poruchami (MTBF) | |
| Vetrák (počet) | 1 |
| Akustický hluk | 25°C:37.3 dBA |
| MTBF pri 25°C (hodiny) | 856329 |
| Záruka | |
| Obmedzená dožitá záruka s nasledujúcim pracovným dňom na náhradu | |
| Balenie obsahuje | |
| Cisco Business 350 Series Managed Switch
| |
| Minimálne požiadavky | |
| Webový prehliadač: Chrome, Firefox, Edge, Safari
|
Popis produktu bol preložený pomocou umelej inteligencie a môže obsahovať nepresnosti.