Košík (0)


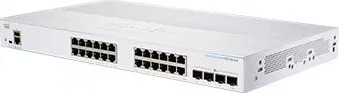
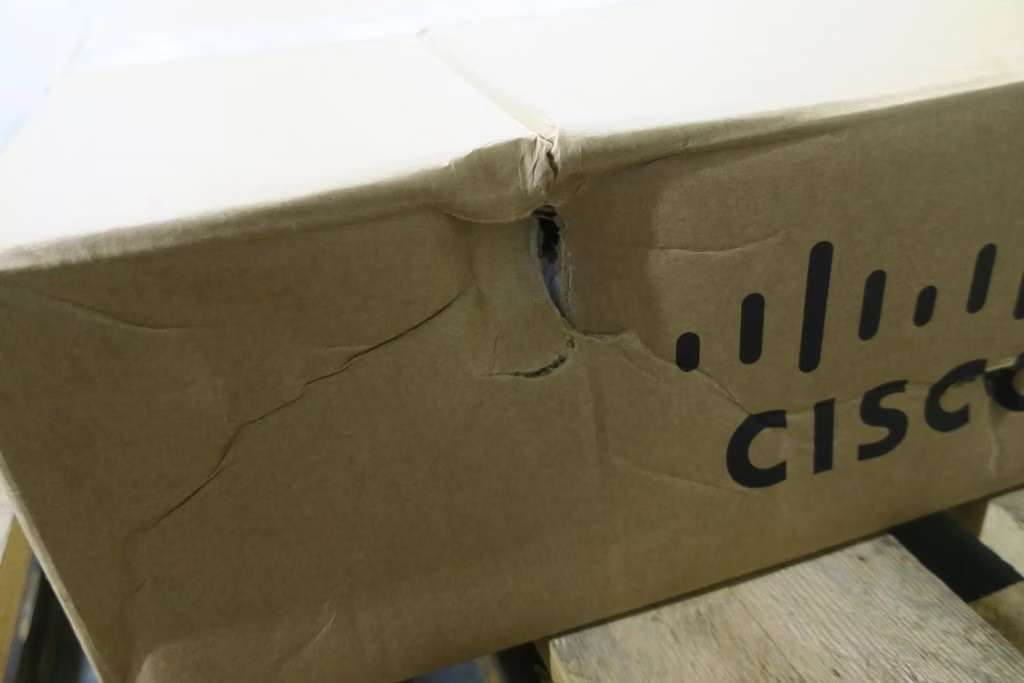
BAZAR - Cisco switch CBS350-24T-4G-UK (24xGbE,4xSFP,fanless) - REFRESH - poškozený obal
Vypredané


Obsah balenia
- 1x Hlavný produkt
- 1x Napájací adaptér
- 1x Užívateľská príručka
- 1x Záručný list
Popis produktu
BAZÁR - Cisco switch CBS350-24T-4G-UK - OBNOVENÉ - poškozené balenie
CISCO REFRESH sú repasované produkty, ktoré spoločnosť CISCO dodáva s certifikáciou kvality, zárukou a servisnou podporou odpovedajúcou ekvivalentnému novému produktu
UK = produkt určený pre trh v Anglicku
identický produkt k EU modelom s rozdielom napájacieho kábla pre UK, náhradný kábel CAB-TA-EU je súčasťou objednávky
Riadené switche radu Cisco Business 350 sú spoľahlivými stavebnými prvkami pre siete malých firiem. Vďaka intuitívnemu ovládaciemu panelu, pokročilým funkciám a všadeprítomnému zabezpečeniu urýchľujú spravované switche radu Cisco Business 350 vašu digitálnu transformáciu.
Záruka platná do End of Support 31. 10. 2029.
Oznámenie End of Life pre CISCO CBS350
Stránky produktu: CBS350-24T-4G-EU
Rýchly sprievodca: Rýchly sprievodca
| Kapacita prepájania a rýchlosť smerovania (Všetky switche sú wire speed a neblokujú) | |
| Kapacita v miliónoch paketov za sekundu (mpps) (64-bajtové pakety) | 41,66 |
| Kapacita prepájania v gigabitových bitoch za sekundu (Gbps) | 56 |
| Prepájanie na vrstve 2 | |
| Spanning Tree Protocol (STP) | Podpora štandardu 802.1d Spanning Tree
|
| Portové zoskupovanie/linková agregácia | Podpora IEEE 802.3ad Link Aggregation Control Protocol (LACP)
|
| VLAN | Podpora až 4094 VLANov súčasne
|
| Vozňová VLAN | Hlasový prevádzok je automaticky priradený do špecifickej hlasovej VLAN a je zaobchádzaný s príslušnými úrovňami QoS. Protocol Discovery Protocol pre hlasové služby (VSDP) poskytuje sieťovo celkové bezdotykové nasadenie hlasových koncov a zariadení na riadenie hovorov |
| Multicast TV VLAN | Multicast TV VLAN umožňuje zdieľať jedinú multicast VLAN v sieti, zatiaľ čo odberatelia zostávajú v samostatných VLAN. Táto funkcia je tiež známa ako Multicast VLAN Registration (MVR) |
| Prekládanie VLAN | Podpora VLAN One-to-One Mapping. Pri VLAN One-to-One Mapping sú VLAN zákazníka (C-VLANs) mapované na služby poskytovateľa VLAN (S-VLANs) a pôvodné tagy C-VLAN sú nahradené špecifikovaným S-VLAN |
| Q-in-Q | VLANy priehľadne prechádzajú sieťou poskytovateľa služieb, pričom izolujú prevádzku medzi zákazníkmi |
| Selektívne Q-in-Q | Selekívne Q-in-Q je rozšírenie základnej funkcie Q-in-Q a umožňuje, na každom edge rozhraní, viacnásobné mapovania rôznych C-VLANov na samostatné S-VLANy
|
| Protokol všeobecného registrácie VLAN (GVRP)/Protokol všeobecných atribútov registrácie (GARP) | Protokol GVRP a GARP umožňuje automatickú propagáciu a konfiguráciu VLAN v mostovej doméne |
| Unidirectionálnu detekcia spoja (UDLD) | UDLD monitoruje fyzické pripojenie na zistenie unidirekčných spojov spôsobených nesprávnym zapojením alebo chybami kábla/portu, aby predišlo slučkám vo vysielaní a stratám prevádzky v prepínacích sieťach |
| Relay DHCP (Layer 2) | Preposielanie DHCP prevádzky na DHCP server v inom VLAN, funguje s DHCP možnosťou 82 |
| Snooping IGMP (verzie 1, 2 a 3) | IGMP obmedzuje šírku pásma multicastovej prevádzky na požadované požiadavky; podporuje 2K multicastových skupín (smerovanie špecifické pre zdroj je tiež podporované) |
| IGMP Querier | IGMP querier sa používa na podporu multicastovej domény na Layer 2 prepínačoch bez multicastového routéru |
| IGMP proxy | Proxy IGMP poskytuje mechanizmus pre multicastové smerovanie založené na informáciách o členstve IGMP bez potreby komplikovanejších multicastových routovacích protokolov. |
| Head-of-Line (HOL) blocking | Prevencia blokovania Head-of-Line (HOL) |
| Detekcia slučky (Loopback) | Detekcia slučky poskytuje ochranu proti slučkám prostredníctvom odosielania paketov slučkového protokolu z portov, na ktorých je zapnutá ochrana slučiek. Funguje nezávisle od STP |
| Vrstva 3 | |
| IPv4 routovanie | Rýchlostné routovanie IPv4 paketov
|
| IPv6 routovanie | Rýchlostné routovanie IPv6 paketov |
| Rozhranie vrstvy 3 | Konfigurácia rozhrania vrstvy 3 na fyzickom porte, Link Aggregation (LAG), VLAN rozhraní alebo slučkovom rozhraní |
| Beztriedne interdomainové routovanie (CIDR) | Podpora beztriedneho interdomainového routovania |
| RIP v2 | Podpora Routing Information Protocol verzie 2 pre dynamické routovanie |
| Pravidlové routovanie (PBR) | Flexibilná kontrola routovania na smerovanie paketov na iné najbližšie skoky na základe IP adresových zoznamov ACL |
| DHCP server | Prepínač funguje ako IPv4 DHCP server, ktorý obsluhuje IP adresy pre viacero DHCP poolov/rozsahov
|
| Relay DHCP na vrstve 3 | Preposielanie DHCP prevádzky medzi IP doménami |
| User Datagram Protocol (UDP) relay | Preposielanie broadcastových informácií medzi vrstvami 3 na účely zisťovania služby alebo relaying DHCP/BOOTP paketov |
| Zabezpečenie | |
| Secure Shell (SSH) Protocol | SSH je bezpečná náhrada za Telnet. Secure Copy Protocol (SCP) tiež používa SSH. Podporované sú SSH v1 a v2 |
| Secure Sockets Layer (SSL) | Podpora SSL: Šifruje všetku HTTPS prevádzku, umožňuje vysoko bezpečný prístup k webovej správe switchu |
| IEEE 802.1X (autentifikátor) | 802.1X: vzdialená autentifikácia pomocou RADIUS a účtovanie, hash MD5; guest VLAN; neautentifikované VLAN, režim jedno/multihost a jedno/multisession
|
| Supplicant IEEE 802.1X | Prepínač môže byť nakonfigurovaný tak, aby fungoval ako supplicant na inom prepínači. To umožňuje rozšírené zabezpečené prístupy mimo oblasti domova káblov (napríklad konferenčné miestnosti) |
| Webová autentifikácia | Webová autentifikácia umožňuje kontrolu prístupu v sieti cez webový prehliadač ku všetkým zariadeniam a operačným systémom |
| BPDU Guard | Bezpečnostný mechanizmus na ochranu siete pred nesprávnou konfiguráciou. Port povolený s BPDU Guard sa vypne, ak na tomto porte príde BPDU správa. Tým sa zabránilo náhodnému vytvoreniu slučky topology |
| Root Guard | Chráni pred tým, aby krajné zariadenia mimo kontroly správcu siete sa stali koreňmi Spanning Tree |
| Loopback Guard | Poskytuje dodatočnú ochranu proti Layer 2 slučkám vo forwardovaní (STP slučky) |
| DHCP snooping | Filtruje správy DHCP s neautorizovanými IP adresami alebo zo neočakávaných alebo nedôveryhodných rozhraní. Zabraňuje tak nelegálnym zariadeniam pôsobiť ako DHCP servery. |
| IP Source Guard (IPSG) | Keď je IP Source Guard povolené na portu, switch filtruje IP pakety prenášané z tohto portu, ak zdrojové IP adresy nie sú staticky nakonfigurované alebo dynamicky získané zo snooping DHCP. Zabraňuje tak falšovaniu IP adries. |
| Dynamic ARP Inspection (DAI) | Switch odmietne ARP pakety z portu, ak neobsahujú statické alebo dynamické väzby IP/MAC alebo ak je medzi zdrojovou alebo cieľovou adresou ARP paketu rozdiel. Tým sa zabraňuje man-in-the-middle útokom. |
| IP/MAC/Port Binding (IPMB) | Predchádzajúce funkcie (DHCP Snooping, IP Source Guard, DAI) spolupracujú, aby zabránili DOS útokom v sieti, čím sa zvyšuje dostupnosť siete |
| Technológia Secure Core (SCT) | Zaistí, že switch bude prijímať a spracovávať správy riadenia a protokoly bez ohľadu na objem prevádzky |
| Secure Sensitive Data (SSD) | Mechanizmus na bezpečné spravovanie citlivých údajov (napríklad hesiel, kľúčov a pod.), ich zabezpečenie na switchi, nahrávanie týchto údajov na iné zariadenia a zabezpečené automatické nastavenie. Prístup k zobrazeniu citlivých údajov v plaintext alebo šifrovanej podobe je závislý od úrovne prístupu a spôsobu prístupu definovaného používateľom. |
| Dôveryhodné systémy | Dôveryhodné systémy poskytujú veľmi bezpečný základ pre produkty Cisco
|
| Privátny VLAN | Privátny VLAN poskytuje bezpečnosť a izoláciu medzi portami switche, čo pomáha zabezpečiť, že používatelia si nemôžu sledovať prevádzku iných používateľov; podporuje viacero uplinkov |
| Izolácia Layer 2 Private VLAN Edge (PVE) | PVE (tiež známy ako chránené porty) poskytuje Layer 2 izoláciu medzi zariadeniami vo rovnakom VLAN, podporuje viacero uplinkov |
| Portová bezpečnosť | Schopnosť blokovať zdrojové adresy MAC na portoch a obmedzovať počet naučených MAC adries |
| RADIUS/TACACS+ | Podpora RADIUS a TACACS autentifikácie. Switch funguje ako klient |
| RADIUS účtovanie | Funkcie účtovania RADIUS umožňujú odosielať údaje na začiatku a na konci služieb, indikujúci spotrebované zdroje (napríklad čas, pakety, bajty) |
| Storm control | Broadcast, multicast a neznáma unicastová prevádzka |
| Prevencia DoS útokov | Prevencia útokov typu Denial-of-Service (DOS) |
| Viacero úrovní používateľských práv v CLI | Úrovne práv 1, 7 a 15 |
| ACL | Podpora až 1024 pravidiel
|
| Kvalita služby | |
| Úrovne priority | 8 hardvérových front |
| Planovanie | Prísna priorita a Vyvážené kolo (WRR) |
| Triedenie služby | Portové; na základe VLAN 802.1p Priority; IP priorita IPv4/v6; ToS/DSCP; diferenciované služby (DiffServ); triedenie a priradenie ACL, dôveryhodné QoS
|
| Obmedzenie rýchlosti | Ingress policer; egress tvarovanie a riadenie rýchlosti; na VLAN, port alebo flow; 2R3C policing |
| Prevencia zahltenia | Algoritmus prevencie zahltenia TCP je potrebný na minimalizáciu a zabránenie globálnej straty TCP |
| Optimalizácia prevádzky iSCSI | Mechanizmus na dávanie priorít prevádzke iSCSI nad inými typmi prevádzky |
| Štandardy | |
| IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Rýchle Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3ae 10 Gbit/s Ethernet cez fiber optiku pre LAN, IEEE 802.3an 10GBase-T Ethernet cez medené ku kabelovému káblu, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP, GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s Viacstupňové STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB Link Layer Discovery Protocol, IEEE 802.3az Energy Efficient Ethernet, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 | |
| IPv6 | |
| IPv6 | IPv6 host móda; IPv6 cez Ethernet; Dual IPv6/IPv4 stack
|
| QoS pre IPv6 | Prioritizácia IPv6 paketov hardvérovo |
| ACL pre IPv6 | Blokovanie alebo obmedzenie rýchlosti IPv6 paketov hardvérovo |
| First Hop Security pre IPv6 | RA guard
|
| Preskúmanie Multicast Listener Discovery (MLD v1/2) | Doručuje IPv6 multicastové pakety iba požadovaným príjemcom |
| MLD proxy | MLD proxy poskytuje mechanizmus na multicastové smerovanie založené na informáciách o členstve MLD bez potreby zložitejších multicastových routovacích protokolov. |
| IPv6 aplikácie | Web/SSL, Telnet server/SSH, ping, traceroute, jednoduchý časový protokol (SNTP), Trivial File Transfer Protocol (TFTP), SNMP, RADIUS, syslog, DNS klient, Telnet klient, DHCP klient, DHCP autokonfigurácia, IPv6 DHCP relé, TACACS+ |
| Podporované RFC pre IPv6 | RFC 4443 (ktorý nahrádza RFC2463): ICMP verzia 6
|
| Manažment | |
| Cisco Business Dashboard | Podpora pre zabudovaný sondovací nástroj pre Cisco Business Dashboard bežiaci na prepínači. Odstraňuje potrebu nastavenia samostatného hardvéru alebo virtuálneho stroja pre Cisco Business Dashboard na mieste. |
| Cisco Business mobilná aplikácia | Mobilná aplikácia pre Cisco Business Switch a Wireless produkty. Pomáha nastaviť lokálnu sieť za pár minút a jednoduché riadenie priamo z rúk. |
| Cisco Network Plug and Play (PnP) agent | Riešenie Cisco Network Plug and Play poskytuje jednoduchú, bezpečnú, jednotnú a integrovanú možnosť na uľahčenie nasadenia nových zariadení z pobočiek alebo kampusov alebo na aktualizáciu konfigurácie v existujúcej sieti. Riešenie poskytuje jednotný prístup na konfiguráciu Cisco routerov, switchov a bezdrôtových zariadení s takmer nulovým nasadením zásahov
|
| Webové používateľské rozhranie | Vstavaná utilita na konfiguráciu switchu cez prehliadač pre jednoduché zariadenie cez HTTP/HTTPS.
|
| SNMP | Verzie SNMP 1, 2c a 3 s podporou trapov, a SNMP verzia 3 User-based Security Model (USM) |
| Rovnomerné sledovanie vzdialenosti (RMON) | Vstavaný agent RMON podporuje 4 skupiny RMON (história, štatistiky, alarmy a udalosti) pre rozšírené riadenie prevádzky, monitorovanie a analýzu |
| Duálne protokoly IPv4 a IPv6 | Koexistencia oboch protokolových zásobníkov pre uľahčenie migrácie |
| Upgrade firmware | Aktualizácia cez web prehliadač (HTTP/HTTPS) a TFTP a aktualizácia cez SCP behajúce na SSH
|
| Mirror portov | Prevádzka na porte môže byť zrkadlená na iný port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 8 zdrojových portov môže byť zrkadlených na jeden cieľový port. |
| Mirror VLAN | Prevádzka z VLAN môže byť zrkadlená na port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 8 zdrojových VLAN môže byť zrkadlených na jeden cieľový port. |
| Flow-based redirection and mirroring | Preusmerňovanie alebo zrkadlenie prevádzky na cieľový port alebo reláciu zrkadlenia na základe toku |
| Farba vzdialeného analyzátora portu (RSPAN) | Prevádzka môže byť zrkadlená cez vrstvu 2 do vzdialeného portu na inom prepínači na jednoduchšie odstraňovanie problémov |
| sFlow agent | Switch môže exportovať sFlow vzorky na externé zberače. sFlow poskytuje prehľad o sietovej prevádzke až na úroveň toku |
| DHCP (možnosti 12, 59, 60, 66, 67, 82, 125, 129 a 150) | Možnosti DHCP uľahčujú prísnejšiu kontrolu z centrálného bodu (DHCP serveru) na získanie IP adresy, autokonfiguráciu (vrátane sťahovania konfigurácie a obrazu), relé DHCP a hostname |
| Secure Copy (SCP) | Bezpečný prenos súborov na a zo switchu |
| Autokonfigurácia s pomocou SCP | Umožňuje bezpečné masové nasadenie s ochranou citlivých údajov |
| Konfiguračné súbory s možnosťou úpravy textom | Súbory konfigurácie je možné upravovať pomocou textového editora a sťahovať na iný switch, čo uľahčuje masové nasadenie |
| Smartports | Zjednodušená konfigurácia QoS a bezpečnostných funkcií |
| Auto Smartports | Uplatňuje inteligenciu dodávanú funkciami Smartport a aplikuje ju automaticky na port na základe zariadení zistených pomocou Cisco Discovery Protocol alebo LLDP-MED. Umožňuje nasadiť z nulovým zásahom |
| Textview CLI | Skriptovateľné rozhranie command-line. Podporuje plné CLI aj menu-based CLI. Úroveň práv 1, 7 a 15 sú podporované pre CLI |
| Lokálizácia | Lokálizácia GUI a dokumentácie do viacerých jazykov |
| Prihlasovací banner | Konfigurovateľné viaceré bannery pre web a CLI |
| Iné správy a správa systému | Traceroute; správa jedného IP; HTTP/HTTPS; SSH; RADIUS; portové zrkadlenie; upgrade TFTP; DHCP klient; BOOTP; SNTP; upgrade Xmodem; diagnostika kábla; ping; syslog; Telnet klient (s podporným SSH); automatické nastavenie času zo správcovskej stanice |
| Zelená energetická úspornosť | |
| Detekcia energie | Automaticky vypína energiu na porte RJ-45 pri detekcii link down. Aktivný režim sa opäť aktivuje bez straty paketov, keď pripojenie sa znova nadviaže |
| Detekcia dĺžky kábla | Upravuje intenzitu signálu na základe dĺžky kábla. Znižuje spotrebu energie pre kratšie káble. |
| EEE kompatibilné (802.3az) | Podpora IEEE 802.3az na všetkých copper Gigabit Ethernet portoch |
| Vypnutie LED diód na porte | LED diódy môžu byť manuálne vypnuté na úsporu energie |
| Časovo riadené prevádzky portov | Pripojenie alebo odpojenie podľa naprogramovaného plánu (keď je port administratívne zapnutý) |
| Časovo riadené PoE | Napájanie PoE môže byť zapnuté alebo vypnuté podľa naprogramovaného plánu na šetrenie energie |
| Všeobecné | |
| Jumbo rámce | Veľkosti rámcov až 9K bajtov. Predvolená veľkosť MTU je 2K bajtov |
| Macová tabuľka | 16K adries |
| Objavovanie | |
| Bonjour | Switch sa propaguje cez protokol Bonjour |
| Protokol zistenia vrstvy linky (LLDP) (802.1ab) s rozšíreniami LLDP-MED | LLDP umožňuje prepínaču oznamovať svoju identifikáciu, konfiguráciu a schopnosti susedným zariadeniam, ktoré tieto údaje ukladajú do MIB. LLDP-MED je rozšírenie LLDP, ktoré pridáva funkcie potrebné pre IP telefóny |
| Cisco Discovery Protocol | Prepínač sa propaguje pomocou Cisco Discovery Protocol. Tiež zisťuje pripojené zariadenie a jeho vlastnosti pomocou Cisco Discovery Protocol |
| Hardvér | |
| Spotreba energie (najhorší prípad) | |
| Systémová spotreba energie | 110V=25.91W
|
| Vypúšťanie tepla (BTU/hr) | 89.13 |
| Porty | |
| Celkový počet systémových portov | 28 x Gigabit Ethernet |
| RJ-45 porty | 24 x Gigabit Ethernet |
| Combo porty (RJ-45 + SFP) | 4 x SFP |
| Seriové port | Štandardný konzolový port Cisco RJ45 |
| USB slot | USB Type-A port na prednom paneli pre jednoduché sťahovanie súborov a obrázkov |
| Tlačidlá | Resetovacie tlačidlo |
| Typ kábla | Neizolovaný krútený pár (UTP) kategórie 5e alebo lepší pre 1000BASE-T |
| LED diódy | Systém, Link/Act, PoE, Rýchlosť |
| Flash | 256 MB |
| CPU | 800 MHz ARM |
| DRAM | 512 MB |
| Buffer paketov | |
| Buffer paketov (Všetky čísla sú súhrnne za všetky porty, pretože buffery sú dynamicky zdieľané): | 1,5 MB |
| Podporované SFP moduly | |
| SKU | Media |
| MGBSX1 | Multimodové vlákno |
| MGBLX1 | S jedno módové vlákno |
| MGBLH1 | S jedno módové vlákno |
| MGBT1 | UTP cat 5e |
| GLC-SX-MMD | Multimodové vlákno |
| GLC-LH-SMD | S jedno módové vlákno |
| GLC-BX-U | S jedno módové vlákno |
| GLC-BX-D | S jedno módové vlákno |
| GLC-TE | UTP cat 5e |
| Prostredie | |
| Rozmery jednotky (W x D x V) | 445 x 240 x 44 mm (17,5 x 9,45 x 1,73 palca) |
| Hmotnosť jednotky | 2,63 kg (5,80 lb) |
| Napájanie | 100-240V 50-60 Hz, vnútorné, univerzálne |
| Certifikácie | UL (UL 62368), CSA (CSA 22.2), CE značka, FCC Časť 15 (CFR 47) trieda A |
| Prevádzková teplota | 23° do 122°F (-5° do 50°C) |
| Teplota skladovania | -13° do 158°F (-25° do 70°C) |
| Prevádzková vlhkosť | 10% do 90%, relatívna, bez kondenzácie |
| Vlhkosť skladovania | 10% do 90%, relatívna, bez kondenzácie |
| Hluk a priemerný čas medzi poruchami (MTBF) | |
| Ventilátor (počet) | bez ventilátora |
| Hluk | N/A |
| MTBF pri 25°C (hodiny) | 2026793 |
| Záruka | |
| Obmedzená doživotná záruka s nasledujúcim servisom do ďalšieho pracovného dňa | |
| Obsah balenia | |
| Cisco Business 350 Series Managed Switch
| |
| Minimálne požiadavky | |
| Webový prehliadač: Chrome, Firefox, Edge, Safari
|
Popis produktu bol preložený pomocou umelej inteligencie a môže obsahovať nepresnosti.