Košík (0)


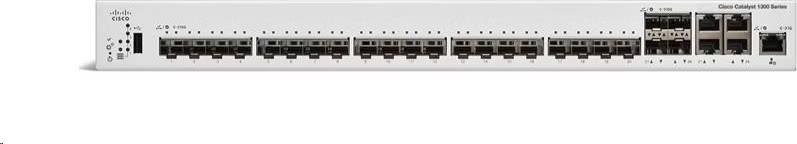
BAZAR - Cisco Catalyst switch C1300-24XS (20xSFP+,4x10GbE/SFP+combo) - REFRESH - rozbaleno
Vypredané


Obsah balenia
- 1x Hlavný produkt
- 1x Napájací adaptér
- 1x Užívateľská príručka
- 1x Záručný list
Popis produktu
BAZÁR - Cisco Catalyst switch C1300-24XS - REFRESH - rozbalené z výstavy
CISCO REFRESH sú repasované produkty, ktoré spoločnosť CISCO dodáva s certifikáciou kvality, zárukou a servisnou podporou odpovedajúcou ekvivalentnému novému produktu
Cisco Catalyst rady 1300 sú spravovateľné switche Gigabit Ethernet Layer 3 podnikového typu určené pre malé a stredné podniky a pobočky. Tieto jednoduché, flexibilné a bezpečné switche sú ideálne pre nasadenie mimo rozvodnej skrine. Rada Catalyst 1300 pracuje na upravenom softvéri operačného systému Linux s intuitívnym grafickým rozhraním, ktorý zjednodušuje nastavenie siete a pokročilými funkciami, ktoré urýchľujú digitálnu transformáciu, zatiaľ čo všadeprítomná bezpečnosť chráni kritické obchodné transakcie. Prepínače rady 1300 poskytujú ideálne spojenie ceny a možností pre malé a stredné podniky a pomáhajú vytvoriť efektívnejšiu a lepšie prepojenú pracovnú silu.
Stránky produktu: C1300-24XS
| Výkon | |
| Kapacita prepínania a rýchlosť smerovania (Všetky switche sú wire-speed a bez blokovania) | |
| Kapacita v miliónoch paketov za sekundu (mpps) (64-bajtové pakety) | 357.14 |
| Kapacita v gigabitoch za sekundu (Gbps) | 480 |
| Layer 2 prepínanie | |
| Spanning Tree Protocol (STP) | Podpora štandardu 802.1d pre spanning tree
|
| Portové skupiny/linková agregácia | Podpora IEEE 802.3ad Link Aggregation Control Protocol (LACP)
|
| VLAN | Podpora až 4093 VLANov súčasne
|
| Vozová VLAN | Vozová prevádzka je automaticky pridelená do špecifickej VLAN pre hlasové služby a spracúva sa s vhodnou úrovňou QoS. Voice Services Discovery Protocol (VSDP) umožňuje sieťovo rozšírené bezdotykové nasadenie hlasových koncových zariadení a riadiacich zariadení |
| Multicastová TV VLAN | Multicastová TV VLAN umožňuje zdieľať jednú multicastovú VLAN v sieti, zatiaľ čo odberatelia zostávajú v samostatných VLAN. Túto funkciu tiež nazývame Multicast VLAN Registration (MVR) |
| Preklad VLAN | Podpora mapovania VLAN jedna ku jednej, v ktorom sú VLANy zákazníka (C-VLANs) na okrajovom rozhraní mapované na VLANy poskytovateľa služieb (S-VLANs) a pôvodné C-VLAN tagy sú nahradené špecifikovaným S-VLAN |
| Q-in-Q | VLANy transparentne prechádzajú sieťou poskytovateľa služby, pričom izolujú prevádzku medzi zákazníkmi |
| Selektívne Q-in-Q | Selektívne Q-in-Q je vylepšenie základnej funkcie Q-in-Q a poskytuje, pre každé okrajové rozhranie, viaceré mapovanie rôznych C-VLANov na samostatné S-VLANy
|
| GVRP/GARP Protocol | GVRP a GARP umožňujú automatickú propagáciu a konfiguráciu VLANov v mostovej doméne |
| Jednosmerná linka | UDLD monitoruje fyzické spojenia, aby zistil jednosmerné linky spôsobené nesprávnym zapojením |
| Detekcia (UDLD) | porúch na kábloch alebo portoch, aby zabránil slučkám vo smerovaní a blackholingu prevádzky v prepínacích sieťach |
| DHCP relé na vrstve 2 | Preposielanie DHCP prevádzky ku DHCP serveru v inej VLAN; funguje s DHCP Option 82 |
| Internet Group Management Protocol (IGMP) snooping verzióny 1, 2 a 3 | IGMP obmedzuje pásmo náročnú multicastovú prevádzku len na požadovaní; podporuje 2000 multicastových skupín (multicastovanie špecifické pre zdroj tiež podporované) |
| IGMP querier | IGMP querier je používaný na podporu Layer 2 multicastovej domény snooping prepínačov v neprítomnosti multicastového smerovača |
| IGMP proxy | IGMP proxy poskytuje mechanizmus pre multicastové preposielanie na základe IGMP správ o členstve bez potreby zložitejších multicastových smerovacích protokolov |
| Blokovanie Head-of-Line (HOL) | Prevencia blokovania HOL |
| Detekcia slučiek | Detekcia slučiek poskytuje ochranu pred slučkami vrstvy 2 vysielaním paketov smerujúcich do slučky so zapnutou ochranou slučiek. Funguje nezávisle od STP |
| Layer 3 | |
| Routovanie IPv4 | Rýchle routovanie IPv4 paketov
|
| Routovanie IPv6 | Rýchle routovanie IPv6 paketov |
| Layer 3 rozhranie | Konfigurácia Layer 3 rozhrania na fyzickom porte, LAG, VLAN rozhraní alebo slučkovom rozhraní |
| Classless Interdomain Routing (CIDR) | Podpora CIDR |
| RIP v2 | Podpora RIP v2 pre dynamické routovanie |
| Policy-Based Routing (PBR) | Flexibilná kontrola routovania na smerovanie paketov na iný ďalší skok na základe IPv4 alebo IPv6 Access Control List (ACL) |
| DHCP server | Switch funguje ako IPv4 DHCP server, ktorý poskytuje IP adresy pre viacero DHCP poolov alebo rozsahov
|
| DHCP relé na vrstve 3 | Preposielanie DHCP prevádzky naprieč IP doménami |
| User Datagram Protocol (UDP) relay | Preposielanie broadcastovej informácie naprieč vrstvami 3 pre zistenie aplikácií alebo relé Bootstrap Protocol (BOOTP)/DHCP paketov |
| Stackovanie | |
| Hardvérové stackovanie | Až 8 prepínačov v stacku. Až 200 portov spravovaných ako jeden systém s hardvérovým prevádzaním zlyhania
|
| Vysoká dostupnosť | Rýchle failover stacku minimalizuje stratu prevádzky. Podpora LAG naprieč viacerými jednotkami v stacku |
| Konfigurácia/řízení plug-and-play stacku | Aktívne/záložné pre odolnú kontrolu stacku Automatické číslovanie
|
| Vysokorýchlostné spojovacie prepojenia stacku | Ekonomické vysokorýchlostné optické rozhrania 10 Gigabit Ethernet |
| Bezpečnosť | |
| Secure Shell (SSH) protokol | SSH je bezpečná náhrada za Telnet prevádzku. Secure Copy Protocol (SCP) tiež používa SSH. Podporované sú SSH v1 a v2 |
| Secure Sockets Layer (SSL) | Podpora SSL: Šifruje všetku HTTPS prevádzku, umožňuje vysoko bezpečný prístup k webovej správcovskej GUI v prepínači |
| IEEE 802.1X (autentifikačná rola) | 802.1X: RADIUS autentifikácia a účtovanie, MD5 hash, guest VLAN, neoverená VLAN, režim jedno/mnohohost, a jedno/mnoho relácií
|
| Supplicant IEEE 802.1X | Prepínač môže byť nakonfigurovaný ako supplicant iného prepínača. To umožňuje rozšírený bezpečný prístup v oblastiach mimo skrine (napríklad konferenčné miestnosti) |
| Webové overovanie | Poskytuje kontrolu prístupu do siete pomocou webového prehliadača pre akékoľvek zariadenia a operačné systémy |
| BPDU Guard | Bezpečnostný mechanizmus na ochranu siete pred neplatnými konfiguráciami. Port povolený pre BPDU Guard je vypnutý, ak na toto rozhranie príde BPDU správa. Vyhýba sa tak náhodným slučkám v topológii |
| Root Guard | Zabraňuje zariadeniam na okraji, ktoré nie sú pod kontrolou správcu siete, stať sa STP koreňovým uzlom |
| Guard slučiek | Poskytuje ďalšiu ochranu pred slučkami vrstvy 2 (STP slučky) |
| Snooping DHCP | Filtrovanie DHCP správ s neoverenými IP adresami a/alebo z neočakávaných alebo nedôveryhodných rozhraní. Zabraňuje tak podvodným zariadeniam pôsobiť ako DHCP servery |
| IP Source Guard (IPSG) | Keď je IPSG aktivovaný na porte, switch filtruje IP pakety prichádzajúce z tohto portu, ak zdrojové IP adresy paketov neboli staticky nakonfigurované alebo dynamicky naučené zo snooping DHCP. Zabraňuje tak spoofingu IP adries |
| Dynamická kontrola ARP (DAI) | Switch odstraňuje ARP pakety z portu, ak neexistujú statické alebo dynamické IP/MAC väzby alebo ak je rozpor medzi zdrojovými alebo cieľovými adresami v ARP pakete. Zabraňuje útokom man-in-the-middle |
| Binding IP/MAC/port (IPMB) | Predchádzajúce funkcie (DHCP snooping, IPSG a DAI) spolupracujú na prevencii útokov odmietnutia služby (DoS) v sieti, čím zvyšujú dostupnosť siete |
| Technology Secure Core (SCT) | Zaisťuje, že switch bude prijímať a spracovávať správy riadenia a protokolov bez ohľadu na zaťaženie prevádzky |
| Secure Sensitive Data (SSD) | Mechanizmus na bezpečné spravovanie citlivých údajov (napríklad hesiel, kľúčov a podobne) na prepínači, s možnosťou ich načítania inými zariadeniami a zabezpečenou auto-konfiguráciou. Prístup na zobrazenie citlivých údajov v texte alebo v šifrovanej podobe je umožnený podľa nastaveného prístupu a metódy prístupu používateľa |
| Trustworthy systems | Špičkové zabezpečené systémy pre produkty Cisco
|
| Private VLAN | Poskytuje bezpečnosť a izoláciu medzi portami prepínača, čo pomáha zabezpečiť, že používatelia nemôžu špehovať prevádzku iných používateľov; podporuje viacero uplinkov. |
| Layer 2 izolácia Private VLAN Edge (PVE) | PVE (známa aj ako protected ports) poskytuje Layer 2 izoláciu medzi zariadeniami v rovnakej VLAN; podporuje viacero uplinkov |
| Portová bezpečnosť | Možnosť uzamknúť zdrojové MAC adresy na portoch a obmedziť počet naučených MAC adries |
| RADIUS/TACACS+ | Podpora RADIUS a TACACS autentifikácie. Switch funguje ako klient |
| RADIUS účtovanie | Funkcie účtovania RADIUS umožňujú odosielať údaje na začiatku a na konci služieb, uvádzajúc počet použitých zdrojov (napríklad čas, pakety, bajty a pod.) počas relácie |
| Storm control | Broadcast, multicast a neznáma unicastová prevádzka |
| Prevencia DoS | Ochrana pred DoS útokmi |
| Viaceré úrovne privilégií používateľa v CLI | Úrovne privilégií 1, 7 a 15 |
| ACL | Podpora až 1024 pravidiel
|
| Kvalita služieb | |
| Úrovne priorít | 8 hardvérových front |
| Plánovanie | Prísna priorita a Weighted Round-Robin (WRR) |
| Typ služby | Portová, VLAN na základe 802.1p priority, IPv4/IPv6 IP precedence/Type of Service (ToS)/DSCP, Differentiated Services (DiffServ), klasifikácia a prehlásenie ACL, dôveryhodná QoS
|
| Obmedzovanie rýchlosti | Ingress policer; shaping a riadenie rýchlosti na výstupe pre VLAN, port a tok; dvojrýchlostný policer 3 farieb (2R3C) |
| Zamedzenie zápcham | Je potrebný algoritmus na predchádzanie zápcham TCP, aby minimalizoval a zabránil globálnej synchronizácii straty TCP |
| Optimalizácia iSCSI prevádzky | Mechanizmus na zvýšenie priorít iSCSI prevádzky nad inými typmi prevádzky |
| Štandardy | |
| Štandardy | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab
|
| IPv6 | |
| IPv6 | IPv6 host mode, IPv6 cez Ethernet, dual IPv6/IPv4 stack
|
| QoS pre IPv6 | Prioritizuje IPv6 pakety v hardvéri |
| ACL pre IPv6 | Zabrániť alebo obmedziť rýchlosť IPv6 paketov v hardvéri |
| Prvá bezpečnostná úroveň IPv6 | RA guard
|
| Snooping Listener Discovery (MLD v1/2) | Doručuje IPv6 multicastové pakety iba požadovaným prijímateľom |
| MLD proxy | MLD proxy poskytuje mechanizmus pre multicastové preposielanie na základe informácií o členstve MLD bez potreby zložitejších multicastových smerovacích protokolov |
| IPv6 aplikácie | Web/SSL, Telnet server/SSH, ping, traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), SNMP, RADIUS, syslog, DNS klient, Telnet klient, DHCP klient, DHCP auto-konfigurácia, IPv6 DHCP relé, TACACS+ |
| Podporované RFC pre IPv6 | RFC 4443 (ktorý nahrádza RFC 2463): ICMP verzia 6
|
| Management | |
| Cisco Business Dashboard | Podpora pre vestavěný sondu pre Cisco Business Dashboard bežiaci na prepínači. Odstraňuje potrebu nastavovať samostatnú hardvérovú alebo virtuálnu strojovú inštaláciu pre Cisco Business Dashboard Probe priamo na mieste |
| Cisco Business mobile app | Mobílová aplikácia pre Cisco Business switch a bezdrôtové produkty. Pomáha nastaviť lokálnu sieť do pár minút a poskytuje jednoduché riadenie na dosah ruky |
| Cisco Network Plug and Play (PnP) agent | Riešenie Cisco Network PnP poskytuje jednoduché, bezpečné, jednotné a integrované riešenie na uľahčenie zavádzania nových zariadení do pobočky alebo kampusu či na provisioning aktualizácií existujúcej siete. Riešenie poskytuje jednotný prístup na provisioning Cisco routerov, switchov a bezdrôtových zariadení s takmer nulovou dotykovou implementáciou.
|
| Webové používateľské rozhranie | Vstavaný nástroj na konfiguráciu switcha pre jednoduché konfigurácie cez prehliadač (HTTP/HTTPS)
|
| SNMP | Verzie SNMP 1, 2c a 3 s podporou trapov a SNMP verzia 3 User-Based Security Model (USM) |
| Remote Monitoring (RMON) | Vestavěný agent RMON podporuje 4 skupiny RMON (história, štatistika, alarmy a udalosti) pre rozšírené riadenie prevádzky, monitorovanie a analýzu |
| IPv4 a IPv6 dual stack | Koexistencia oboch protokolových stackov na uľahčenie migrácie |
| Aktualizácia firmvéru | Aktualizácia cez webový prehliadač (HTTP/HTTPS) a TFTP a aktualizácia cez SCP bežiaci nad SSH Dual images pre odolné aktualizácie firmvéru |
| Zrkadlenie portov | Prevádzka na porte môže byť zrkadlená na iný port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 8 zdrojových portov môže byť zrkadlených na jeden cieľový port |
| Zrkadlenie VLAN | Prevádzka z VLAN môže byť zrkadlená na port na analýzu pomocou sieťového analyzátora alebo RMON sondy. Až 8 zdrojových VLAN môže byť zrkadlených na jeden cieľový port |
| Redirection a zrkadlenie na základe toku | Presmerovanie alebo zrkadlenie prevádzky na cieľový port alebo reláciu zrkadlenia na základe toku |
| Remote Switch Port Analyzer (RSPAN) | Prevádzka môže byť zrkadlená naprieč vrstvou 2 na vzdialený port na inom prepínači pre jednoduchšie odhaľovanie problémov |
| sFlow agent | Prepínač môže exportovať sFlow vzorku na vonkajších zberateľov. sFlow poskytuje prehľad o prevádzke siete až na úroveň toku |
| DHCP (možnosti 12, 59, 60, 66, 67, 82, 125, 129 a 150) | DHCP možnosti uľahčujú prísnejšiu kontrolu z centra (DHCP servera) na získanie IP adresy, auto-konfiguráciu (sťahovanie konfigurácie a obrazu), relé DHCP a hostname |
| Secure Copy (SCP) | Bezpečné prenášanie súborov na a zo switcha |
| Auto-konfigurácia pomocou SCP súboru | Umožňuje bezpečné masové nasadenie s ochranou citlivých údajov |
| Textové konfiguračné súbory | Konfiguračné súbory je možné upravovať textovým editorom a sťahovať na iné switche, čím sa uľahčuje hromadné nasadenie |
| Smartports | Zjednodušená konfigurácia QoS a bezpečnostných funkcií |
| Auto Smartports | Aplikácia inteligencie s využitím rolí Smartport a automatické ich aplikovanie na port na základe zariadení zistených cez Cisco Discovery Protocol alebo LLDP-MED. Uľahčuje nasadenie bez zásahu |
| CLI s textovým pohľadom | Skriptovateľné CLI. Podporuje plné CLI aj menu-ochotné CLI. Podporované úrovne privilégií 1, 7 a 15 |
| Localization | Lokalizácia GUI a dokumentácie do viacerých jazykov |
| Login bannery | Konfigurácia viacerých bannerov pre webové rozhranie aj CLI |
| Ostatná správa | Traceroute, správa pomocou jedného IP, HTTP/HTTPS, SSH, RADIUS, portové zrkadlenie, aktualizácie cez TFTP, DHCP klient, BOOTP, SNTP, upgrade pomocou Xmodem, diagnostika káblov, ping, syslog, Telnet klient (podpora SSH), automatické nastavovanie času zo správcovskej stanice |
| Zelené (energetická efektívnosť) | |
| Energy detect | Automaticky vypne napájanie na porte RJ-45 pri zmene stavu spojenia na nedostupný. Aktívny režim sa obnoví bez straty paketov, keď sa spojenie opäť nadviaže |
| Detekcia dĺžky kábla | Upravuje silu signálu v závislosti od dĺžky kábla. Znižuje spotrebu energie pri kratších kábloch |
| EEE kompatibilný (802.3az) | Podpora IEEE 802.3az na všetkých copper Gigabit Ethernet portoch |
| Deaktivovať LED portov | LED diódy možno manuálne vypnúť na úsporu energie |
| Časovo riadené prevádzkové režimy portov | Stav linku nahor alebo nadol na základe vopred určeného rozvrhu (keď je port administratívne zapnutý) |
| Všeobecné | |
| Jumbo rámce | Veľkosti rámcov až 9000 bajtov. Predvolená veľkosť MTU je 2000 bajtov |
| MAC tabuľka | 16 000 adries |
| Guard čipu | Detectuje pokusy o podvod a reaguje počas štartu |
| Integrita bootovania | Vizuálna kontrola integrity bootovacieho systému umožňuje vidieť identitu platformy Cisco a integritu softvéru a ich spracovanie |
| Discovery | |
| Bonjour | Prepínač sa propaguje pomocou Bonjour protokolu |
| Link Layer Discovery Protocol (LLDP) (802.1ab) s rozšíreniami LLDP-Media Endpoint Discovery (MED) | LLDP umožňuje prepínaču oznamovať svoju identitu, konfiguráciu a kapacity susedným zariadeniam, ktoré tieto dáta ukladajú do MIB. LLDP-MED je rozšírenie LLDP, ktoré pridáva funkcie vyžadované IP telefónmi. |
| Cisco Discovery Protocol | Prepínač sa propaguje pomocou Cisco Discovery Protocol. Tiež sa učí o pripojenom zariadení a jeho vlastnostiach pomocou Cisco Discovery Protocol |
| Hardware | |
| Spotreba energie (najhorší prípad) | |
| Celková spotreba energie | 110V=49.46W
|
| Odvod tepla (BTU/hr) | 220.77 |
| Režim v pohotovosti | 110V=21.5W
|
| Porty | |
| Celkový počet systémových portov | 20 x 10G SFP+ + 4 x 10G copper/SFP+ combo + 1 x GE OOB management |
| RJ-45 porty | 20 x 10G SFP+ |
| Combo porty (RJ-45 + Small Form-Factor Pluggable [SFP]) | 4 x 10G copper/SFP+ combo |
| Console port | Štandardný RJ-45 port konzoly Cisco a USB Type C port |
| USB port | USB Type C port na prednej strane switcha pre jednoduché spravovanie súborov a obrazu, ako aj konzolový port |
| Tlačidlá | Reštartovacie tlačidlo |
| Typ kábla | Neoplotený krútený pár (UTP) kategórie 5e alebo vyššej pre 1000BASE-T |
| LED diódy | Systém, Link/Act, PoE, Rýchlosť |
| Flash pamäť | 512 MB |
| CPU | ARM dual-core na 1,4 GHz |
| DRAM | 1 GB DDR4 |
| Buffer paketov | Ako čísla sú súhrnné naprieč všetkými portami, keďže buffery sú dynamicky zdieľané:
|
| Podporované SFP moduly | MGBSX1
|
| Prostredie | |
| Rozmery jednotky (W x D x V) | 445 x 350 x 44 mm (17.5 x 13.77 x 1.73 palca) |
| Váha jednotky | 4.15 kg (9.15 lb) |
| Napájanie | 100-240V 50-60 Hz, vnútorné |
| Certifikácie | UL (UL 62368), CSA (CSA 22.2), CE značka, FCC Časť 15 (CFR 47) Trieda A |
| Prevádzková teplota | 23° do 122°F (-5° do 50°C) |
| Teplota skladovania | -13° do 158°F (-25° do 70°C) |
| Prevádzková vlhkosť | 10 % do 90 %, relatívna, bez kondenzácie |
| Vlhkosť skladovania | 10 % do 90 %, relatívna, bez kondenzácie |
| Hluk a stredná doba medzi poruchami (MTBF) | |
| VENTILÁTOR (počet) | 1 |
| Hluk | 25°C: 27.6 dBA |
| MTBF pri 25°C (hodín) | 993,232 |
| Záruka | |
| Obsah balenia | |
| Cisco Catalyst Series Switch | |
| Napájací kábel | |
| Montážna sada | |
| Karta vodidla | |
| Minimálne požiadavky | |
| Webový prehliadač: Chrome, Firefox, Edge, Safari | |
| Kategória 5e Ethernetového kábla | |
| Inštalácia TCP/IP, sieťového adaptéra a sieťového operačného systému (napríklad Microsoft Windows, Linux alebo Mac OS X) |
Popis produktu bol preložený pomocou umelej inteligencie a môže obsahovať nepresnosti.